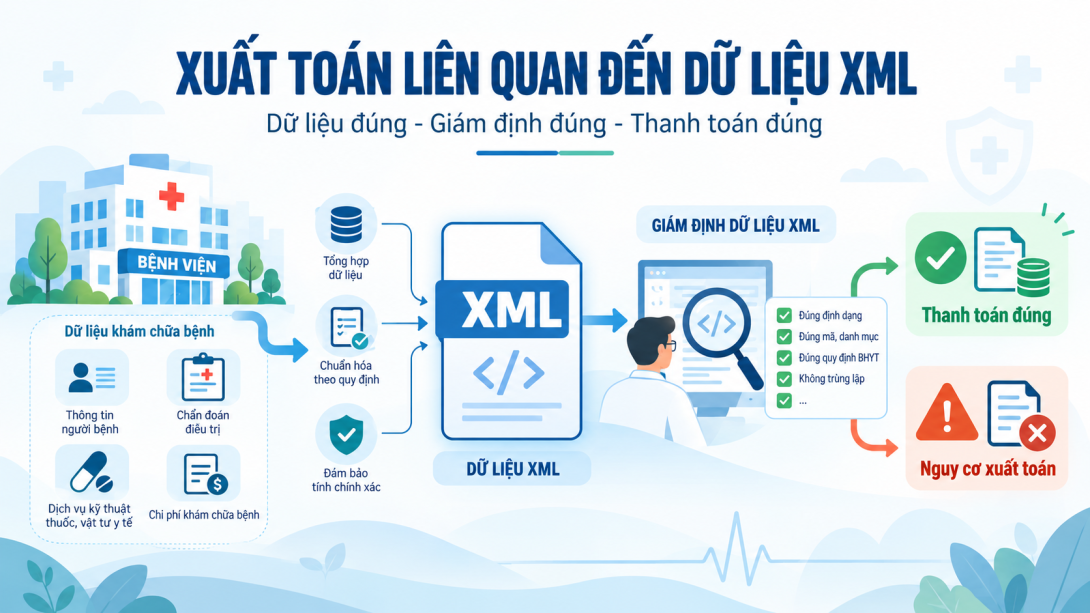
Một hệ thống tiền giám định chỉ chạy khi bệnh viện đã:
kết xuất xong XML
thực chất vẫn là một hệ thống:
kiểm tra cuối quy trình.
Nó có thể giúp ngăn hồ sơ sai được gửi đi, nhưng nhiều vấn đề lúc đó đã xảy ra:
- thuốc đã được cấp;
- DVKT đã được thực hiện;
- VTYT đã sử dụng;
- người bệnh đã ra viện;
- HSBA đã hoàn tất;
- viện phí đã tính;
- nhân viên phải quay lại sửa dữ liệu.
Vì vậy thiết kế tiền giám định hiệu quả hơn phải đặt các điểm kiểm soát tại nhiều thời điểm:
tiếp đón
→ chỉ định
→ thực hiện
→ khóa hồ sơ
→ trước gửi XML.
Nguyên tắc không phải:
kiểm tra càng sớm càng tốt bằng mọi giá.
Mà là:
kiểm tra tại thời điểm sớm nhất mà dữ liệu đã đủ để đưa ra một kết luận có độ tin cậy phù hợp.
Nếu kiểm tra quá muộn:
mất cơ hội phòng ngừa.
Nếu kiểm tra quá sớm:
dữ liệu chưa đủ, false positive tăng và người dùng bị cảnh báo sai.
Do đó nguyên tắc trung tâm của Bài 8.1 là:
Mỗi rule phải được đặt tại đúng điểm kiểm soát theo thời điểm dữ liệu trở nên có thể đánh giá; cùng một hồ sơ có thể được kiểm tra nhiều lần với mức độ hoàn thiện khác nhau, nhưng UNKNOWN không được biến thành lỗi chỉ vì dữ liệu chưa phát sinh.
1. Trước hết phải phân biệt yêu cầu pháp lý và thiết kế CNTT nội bộ
Thông tư 12/2026/TT-BTC giao Bảo hiểm xã hội Việt Nam:
- ban hành hướng dẫn kỹ thuật gửi, nhận dữ liệu;
- ban hành tiêu chí, tiêu chuẩn áp dụng trên Hệ thống thông tin giám định BHYT;
- ban hành tiêu chí phân loại mức độ cảnh báo.
Đồng thời cơ sở KCB có trách nhiệm tuân thủ quy định về KCB, BHYT, điều kiện hợp đồng, chất lượng KCB và chịu trách nhiệm đối với dữ liệu, chi phí đề nghị thanh toán sai quy định.
Nhưng Thông tư không quy định rằng:
bệnh viện bắt buộc phải đặt một popup Dr5 ở thời điểm bác sĩ ra y lệnh;
hoặc:
bắt buộc phải khóa HIS theo đúng năm điểm kiểm soát được trình bày trong bài này.
Vì vậy cần ghi rõ:
Năm điểm kiểm soát dưới đây là đề xuất kiến trúc CNTT nội bộ để giúp cơ sở tuân thủ và phòng ngừa rủi ro.
Không phải:
năm bước giám định pháp lý chính thức của BHXH.
2. Không nên xây một “cổng kiểm tra” duy nhất ở cuối quy trình
Cách đơn giản nhất là:
HIS → xuất XML → Dr5 kiểm tra → gửi BHXH.
Mô hình này cần thiết nhưng chưa đủ.
Một kiến trúc trưởng thành hơn:
Source event
→ kiểm tra tại nguồn
→ tiếp tục workflow
→ kiểm tra tích lũy
→ kiểm tra cuối episode
→ kiểm tra XML hoàn chỉnh.
Như vậy Dr5 không chỉ là:
XML validator.
Mà trở thành:
distributed control system quanh vòng đời KCB.
3. Một rule có thể cần chạy ở nhiều điểm kiểm soát
Ví dụ rule liên quan:
kết quả cận lâm sàng.
Khi chỉ định
Chưa có kết quả.
→ chưa thể đánh giá.
Khi thực hiện
Biết dịch vụ đã thực hiện.
→ vẫn có thể chưa có kết quả.
Khi kết quả hoàn tất
Có thể kiểm tra relation:
dịch vụ ↔ kết quả.
Khi khóa hồ sơ
Có thể xác định:
episode đã hoàn tất nhưng evidence còn thiếu hay không.
Trước gửi XML
Có thể kiểm tra:
XML3 ↔ XML4 trong payload thực tế.
Như vậy một rule không nhất thiết:
chạy một lần.
Nó có thể được:
progressively evaluated.
4. Cần định nghĩa “earliest evaluable point”
Mỗi rule nên có metadata nội bộ:
earliest_evaluable_stage.
Ví dụ:
| Rule | Điểm sớm nhất có thể đánh giá |
|---|---|
| Thẻ BHYT có cấu trúc hợp lệ | Tiếp đón |
| DVKT vừa thực hiện gần đây | Chỉ định |
| Người thực hiện phù hợp | Thực hiện |
| Có kết quả sau DVKT | Sau thực hiện/kết quả |
| Chẩn đoán ra viện đầy đủ | Khóa hồ sơ |
| XML1 = tổng XML2/XML3 | Trước gửi XML |
Nhờ đó hệ thống không chạy một rule:
trước khi dữ liệu cần thiết tồn tại.
5. Điểm kiểm soát 1 — Khi tiếp đón
Mục tiêu của điểm này là:
xác lập đúng người bệnh, quyền lợi và context ban đầu của episode.
Dữ liệu thường đã có:
- thông tin định danh;
- mã người bệnh;
- thẻ BHYT;
- nơi đăng ký KCB;
- cơ sở tiếp nhận;
- thời điểm tiếp đón;
- lý do vào viện;
- thông tin chuyển tuyến nếu có;
- loại hình KCB ban đầu trong phạm vi có thể xác định.
Đây là thời điểm tốt để phát hiện:
lỗi hành chính và entitlement candidate.
6. Các kiểm tra phù hợp tại tiếp đón
Có thể gồm:
Định danh
- field bắt buộc;
- format;
- ngày sinh;
- giới tính;
- mã địa bàn;
- mã người bệnh.
BHYT
- mã thẻ;
- thời hạn;
- thông tin quyền lợi từ nguồn được phép sử dụng;
- nơi đăng ký ban đầu;
- thông tin chuyển tuyến nếu applicable.
Episode
- thời điểm vào;
- cơ sở;
- loại hình KCB;
- dấu hiệu episode trùng hoặc overlap.
Đây là lớp:
front-door validation.
7. Nhưng tiếp đón chưa đủ để kết luận nhiều điều kiện thanh toán
Tại thời điểm này chưa biết:
- chẩn đoán cuối;
- thuốc sẽ dùng;
- DVKT sẽ thực hiện;
- ngày giường thực tế;
- người thực hiện;
- kết quả;
- outcome.
Do đó không nên cố:
tính toàn bộ nguy cơ xuất toán ngay lúc tiếp đón.
Nhiều rule phải giữ:
NOT_APPLICABLE_YET
hoặc:
UNKNOWN.
8. Không nên block cấp cứu chỉ vì thông tin hành chính chưa hoàn thiện
Đây là một nguyên tắc an toàn.
Nếu người bệnh cần xử trí cấp cứu:
chăm sóc lâm sàng không được trì hoãn chỉ vì Dr5 chưa resolve được một trường hành chính.
Giải pháp CNTT phù hợp có thể là:
cho phép workflow lâm sàng tiếp tục
nhưng tạo:
task bắt buộc hoàn thiện dữ liệu sau đó.
Đây là khác biệt giữa:
clinical safety
và:
data completeness.
9. Kết quả tại tiếp đón nên thiên về ERROR_TECH và INFO_EVIDENCE
Ví dụ:
Số thẻ sai định dạng rõ ràng
→ ERROR_TECH.
Chưa lấy được dữ liệu quyền lợi
→ INFO_EVIDENCE.
Episode gần giống một episode khác
→ WARN_REVIEW.
Không nên:
episode nghi trùng → tự động từ chối KCB.
10. Điểm kiểm soát 2 — Khi chỉ định
Đây là điểm có giá trị rất cao đối với:
- thuốc;
- xét nghiệm;
- chẩn đoán hình ảnh;
- thủ thuật;
- DVKT;
- VTYT có thể dự đoán;
- tần suất;
- điều kiện chuyên môn;
- điều kiện thanh toán có thể xác định sớm.
Mục tiêu là:
hỗ trợ người ra quyết định trước khi nguồn lực đã được sử dụng.
11. Đây là nơi “point-of-order warning” có giá trị lớn nhất
Ví dụ:
bác sĩ chuẩn bị chỉ định dịch vụ X.
Dr5 có thể kiểm tra:
người bệnh vừa thực hiện X cách đây 6 giờ.
Thay vì cuối tháng mới báo:
“X lặp 2 lần”,
hệ thống có thể hiển thị:
lần gần nhất;
thời gian;
kết quả gần nhất nếu có;
rule/cảnh báo liên quan.
Bác sĩ có thể:
- giữ chỉ định;
- hủy;
- hoặc ghi nhận lý do ngoại lệ.
12. Nhưng cảnh báo tần suất không được tự động biến thành cấm chỉ định
Nếu rule chỉ dựa trên:
benchmark hoặc practice pattern,
thì đây là:
WARN_REVIEW.
Bác sĩ có thể có lý do:
- diễn biến mới;
- kết quả trước bất thường;
- tình trạng nặng;
- monitoring đặc biệt.
Không nên:
statistical threshold → hard stop.
13. Rule tại chỉ định có thể chia thành ba lớp
Lớp 1 — deterministic
Ví dụ:
mã thuốc không tồn tại trong danh mục có hiệu lực.
Có thể cảnh báo mạnh.
Lớp 2 — condition-based
Ví dụ:
một payment condition đã có đủ dữ liệu tại thời điểm chỉ định.
Có thể cảnh báo:
nguy cơ thanh toán.
Lớp 3 — analytic/clinical advisory
Ví dụ:
tần suất cao;
combination hiếm;
practice pattern khác thường.
Chỉ nên:
review support.
14. Một cảnh báo tại chỉ định phải actionable
Không nên hiển thị:
“Có nguy cơ xuất toán.”
Nên hiển thị:
Dịch vụ: X
Lần gần nhất: 08:00 ngày...
Khoảng cách hiện tại: 5 giờ
Rule source: internal review / legal condition
Evidence cần thêm: ...
Hành động: tiếp tục / xem kết quả trước / nhập lý do / hủy.
Cảnh báo phải giúp người dùng:
quyết định được việc gì tiếp theo.
15. Thuốc cũng phù hợp kiểm soát tại điểm chỉ định
Có thể hỗ trợ:
- membership/catalog;
- duplicate thuốc;
- tần suất;
- liều candidate;
- điều kiện thanh toán;
- quan hệ với kết quả;
- interaction safety nếu có module tương ứng;
- contraindication candidate nếu dữ liệu đủ.
Nhưng phải phân biệt:
patient-safety rule
và:
BHYT payment rule.
Không nên gộp thành một cảnh báo:
“thuốc không hợp lệ”.
16. Một cảnh báo thuốc có thể có nhiều mục đích
Ví dụ:
thuốc X + thuốc Y.
Có thể tạo:
Safety alert
tương tác thuốc.
Payment alert
điều kiện thanh toán chưa đủ.
Hai finding độc lập.
Một thuốc có thể:
hợp lệ BHYT
nhưng:
có nguy cơ an toàn.
Hoặc ngược lại.
17. Điểm kiểm soát 3 — Khi thực hiện
Sau khi y lệnh được tạo, nhiều dữ liệu quan trọng chỉ xuất hiện lúc:
dịch vụ thực sự được thực hiện.
Có thể biết:
- khoa thực hiện;
- người thực hiện;
- thời gian;
- máy;
- vị trí;
- VTYT thực tế;
- số lượng;
- tình trạng hoàn thành.
Đây là thời điểm phù hợp để kiểm tra:
execution context.
18. Rule “người chỉ định” và “người thực hiện” không nên chạy cùng một cách
Ở thời điểm chỉ định:
kiểm tra orderer.
Ở thời điểm thực hiện:
kiểm tra performer.
Đây là hai relation khác nhau:
ORDERER_CONTEXT
và:
PERFORMER_CONTEXT.
Không nên chỉ có:
MA_BAC_SI hợp lệ.
19. Kiểm tra khoa cũng phải theo từng event
XML1 có thể ghi khoa điều trị của episode.
Nhưng XML2/XML3 còn có khoa của:
- chỉ định thuốc;
- cung cấp DVKT;
- VTYT;
- giường.
Do đó tại thời điểm thực hiện có thể kiểm tra:
service ↔ performing department
thay vì chỉ:
episode ↔ department.
20. Thiết bị chỉ nên kiểm tra khi đã biết thiết bị thực tế
Nếu lúc chỉ định chưa biết:
máy nào sẽ thực hiện,
thì rule:
SERVICE_EQUIPMENT_LINK
chưa thể kết luận.
Khi kỹ thuật viên chọn/ghi nhận máy:
mới có dữ liệu đánh giá.
Đây là ví dụ điển hình của:
earliest evaluable point.
21. VTYT cũng nên kiểm tra càng gần lúc sử dụng càng tốt
Có thể kiểm tra:
- mã;
- nhóm;
- quan hệ với dịch vụ;
- package/bundled relation;
- quantity candidate.
Nếu phát hiện sau khi billing:
VTYT đã dùng và rất khó thay đổi thực tế.
Nếu kiểm tra khi ghi nhận sử dụng:
người dùng có thể xác minh ngay.
22. Tuy nhiên không được để payment control cản trở xử trí khẩn cấp
Một VTYT cần thiết để cứu người:
không nên bị chặn sử dụng chỉ vì hệ thống chưa resolve được payment condition.
Có thể:
cho phép sử dụng
và đồng thời:
ghi nhận
PAYMENT_REVIEW_REQUIRED.
An toàn người bệnh ưu tiên hơn:
tối ưu thanh toán.
23. Điểm sau thực hiện — kết quả và evidence
Mặc dù tiêu đề bài gom trong điểm “thực hiện”, về CNTT nên coi:
result/evidence completion
là một sub-stage.
Sau thực hiện có thể phát sinh:
- XML4;
- LIS result;
- RIS report;
- PACS report;
- thủ thuật report;
- pathology;
- clinical note.
Đây là lúc nhiều relation mới trở nên đánh giá được.
24. Ví dụ relation thời gian
Một rule có thể kiểm tra:
NGAY_YL ≤ NGAY_TH_YL ≤ NGAY_KQ
nhưng phải theo:
ý nghĩa từng loại dịch vụ và version.
Không nên dùng một công thức timeline cứng cho mọi tình huống.
Nguyên tắc từ Chương 4 vẫn giữ:
time relation is context-dependent.
25. Điểm kiểm soát 4 — Khi khóa hồ sơ
Khi bác sĩ/khoa chuẩn bị:
hoàn tất hoặc khóa episode,
hầu hết thông tin chuyên môn quan trọng đã hình thành.
Đây là điểm kiểm soát rất có giá trị vì:
vẫn còn cơ hội hoàn thiện HSBA trước khi dữ liệu đi sang billing/XML cuối.
Mục tiêu:
episode completeness gate.
26. Các nhóm kiểm tra phù hợp khi khóa hồ sơ
Có thể gồm:
Chẩn đoán
- bệnh chính;
- bệnh kèm;
- consistency với dữ liệu liên quan.
Timeline
- ngày vào;
- ngày ra;
- ngày y lệnh;
- execution/result;
- transfer.
Evidence
- kết quả;
- tóm tắt;
- hội chẩn;
- các evidence cần thiết theo condition.
Treatment context
- loại hình KCB;
- khoa;
- ngày điều trị;
- outcome.
Clinical-document completeness
- các trường bắt buộc theo context.
27. Đây là thời điểm tốt để phát hiện “care đúng nhưng documentation thiếu”
Ví dụ:
DVKT đã thực hiện hợp lý,
nhưng:
evidence cần thiết chưa được ghi nhận đầy đủ.
Nếu đợi tới:
BHXH yêu cầu hồ sơ,
thì việc hoàn thiện sau rất khó và có nguy cơ biến thành:
retrospective reconstruction.
Nếu cảnh báo trước khóa:
bác sĩ có thể hoàn thiện documentation dựa trên sự kiện thực tế đang còn mới.
28. Nhưng không được tạo tài liệu hồi tố không có thật
Hệ thống có thể nhắc:
“Chưa tìm thấy biên bản hội chẩn.”
Người dùng phải:
- tìm tài liệu thật;
- hoàn thiện nếu sự kiện đã xảy ra nhưng chưa được ghi nhận đúng quy trình;
- hoặc xác nhận không có.
Không được:
tạo evidence chỉ để qua rule.
29. Khóa hồ sơ có thể dùng hard stop nhiều hơn điểm chỉ định
Bởi lúc này episode:
gần như hoàn tất.
Nếu còn:
- field bắt buộc thiếu;
- dữ liệu mâu thuẫn rõ;
- kết quả bắt buộc chưa hoàn thiện;
thì có thể phù hợp để:
chặn khóa
cho đến khi xử lý.
Tuy nhiên vẫn phải phân biệt:
lỗi deterministic
và:
review warning.
30. Không nên chặn khóa vì một outlier thống kê chưa được giải quyết
Ví dụ:
LOS nằm trên P95.
Đây không phải lý do đủ để:
không cho bác sĩ hoàn tất hồ sơ.
Có thể tạo:
review task.
Không phải:
hard stop.
31. Điểm kiểm soát 5 — Trước khi gửi XML
Đây là:
final pre-adjudication gate.
Tại thời điểm này dữ liệu:
- đã kết xuất;
- có đầy đủ các bảng applicable;
- có thể kiểm tra cross-table;
- có thể tính tổng;
- có thể resolve version;
- có thể chạy payment-condition checks cuối cùng.
Đây là nơi mạnh nhất cho:
deterministic XML validation.
32. Các kiểm tra kỹ thuật phải hoàn thành tại đây
Ví dụ:
- schema/structure;
- datatype;
- length;
- requiredness;
- format;
- catalog membership;
- effective period.
Đây là nhóm có thể:
block submission
nếu xác định rõ sai.
33. Cross-table reconciliation cũng phù hợp ở điểm này
Ví dụ:
XML2/XML3 → XML1;
XML3 ↔ XML4;
patient/episode relation;
các tổng nguồn chi trả.
Các relation có thể dùng:
ARITHMETIC_EQUALITY;SUM_COMPONENTS;CROSS_TABLE_RECONCILIATION;ATTRIBUTE_CONSISTENCY.
34. Đây cũng là nơi chạy payment-condition sweep cuối cùng
Những rule trước đó có thể:
chưa đủ dữ liệu.
Trước gửi XML:
episode đã hoàn chỉnh.
Dr5 có thể chạy lại toàn bộ applicable payment conditions.
Kết quả:
PASS;
INFO_EVIDENCE;
WARN_REVIEW;
PAYMENT_CONDITION.
35. Nhưng pre-send PASS vẫn không phải bảo đảm thanh toán
Ngay cả khi mọi rule của Dr5 đều PASS:
BHXH vẫn có thể áp dụng tiêu chí khác;
thực hiện giám định chủ động;
yêu cầu HSBA;
phát hiện vấn đề Dr5 chưa có dữ liệu.
Do đó UI phải ghi rõ:
“Không phát hiện vấn đề theo tập rule/version hiện tại.”
Không nên:
“Hồ sơ chắc chắn được thanh toán.”
36. Trước gửi phải tạo snapshot bất biến
Khi hồ sơ đã:
đạt kiểm tra và chuẩn bị gửi,
nên tạo:
submission snapshot.
Snapshot cần gắn:
- XML payload/version;
- rule version;
- catalog version;
- timestamp;
- finding state.
Nếu sau đó HIS thay đổi:
vẫn biết chính xác đã gửi gì.
37. Không kiểm tra live database rồi ký một file khác
Một rủi ro kiến trúc là:
Dr5 kiểm tra dataset A,
nhưng exporter sau đó tạo dataset B.
Như vậy:
“đã kiểm tra”
không chứng minh:
file gửi chính là file đã kiểm tra.
Tốt hơn:
generate → freeze → validate exact payload → sign → send.
38. Pre-send phải là kiểm tra trên “candidate payload”
Đối tượng kiểm tra cuối cùng phải là:
chính dữ liệu sẽ được gửi.
Không chỉ:
database nguồn.
Điều này giúp phát hiện:
- mapping exporter;
- transformation;
- packaging;
- aggregation;
mà source validation không thấy.
39. Kiểm soát nhiều tầng không có nghĩa tạo cùng một cảnh báo năm lần
Một finding nên được:
carry forward.
Ví dụ cảnh báo tại chỉ định:
“dịch vụ lặp”.
Nếu bác sĩ đã:
ghi valid exception,
thì khi pre-send không nên tạo lại:
một alert mới hoàn toàn.
Hệ thống nên biết:
cùng một issue đã được review.
40. Cần có stable finding identity
Có thể xác định từ:
rule + episode + business event + version/context.
Nhờ đó một finding có thể đi qua:
OPEN
→ REVIEWED
→ VALID_EXCEPTION
→ RESOLVED.
Không tạo:
năm bản sao.
41. Nhưng nếu dữ liệu thay đổi, finding phải được re-evaluate
Ví dụ:
lúc chỉ định chưa có evidence.
Sau đó:
evidence được bổ sung.
Finding:
INFO_EVIDENCE
có thể chuyển:
PASS.
Ngược lại:
một rule từng PASS
có thể thành:
FAIL
nếu dữ liệu cuối cùng khác.
Do đó finding phải:
stateful nhưng re-evaluable.
42. Có thể dùng mô hình “provisional” và “final”
Ví dụ:
PROVISIONAL_WARNING
Khi episode chưa hoàn tất.
FINAL_FINDING
Khi đủ dữ liệu tại khóa/pre-send.
Điều này giúp người dùng hiểu:
cảnh báo sớm có thể thay đổi.
43. Không nên gọi cảnh báo sớm là “lỗi chính thức”
Ví dụ tại chỉ định:
thiếu evidence.
Nếu evidence chỉ phát sinh sau thực hiện:
đó là trạng thái bình thường.
UI nên nói:
“Chưa đủ dữ liệu để xác định.”
Không nói:
“Sai hồ sơ.”
44. Mỗi điểm kiểm soát cần mức can thiệp riêng
Có thể dùng:
| Điểm | Can thiệp chính |
|---|---|
| Tiếp đón | inform/warn, hard stop với lỗi định danh rõ |
| Chỉ định | advisory/warn, hạn chế hard stop |
| Thực hiện | warn/confirm, hard stop với context kỹ thuật rõ |
| Khóa hồ sơ | completeness gate |
| Trước gửi XML | final validation/block submission |
Không có một policy cho tất cả.
45. Rule cũng cần khai báo enforcement_mode
Ví dụ:
INFO
SOFT_WARNING
REQUIRE_REASON
REQUIRE_REVIEW
HARD_STOP.
Mức này là:
đề xuất triển khai nội bộ.
Không phải thuật ngữ pháp lý của Thông tư 12.
46. Hard stop chỉ nên dùng khi hậu quả của false positive rất thấp
Ví dụ:
ngày tháng sai format;
mã không tồn tại;
tổng tiền arithmetic sai.
Có độ chắc chắn cao.
Ngược lại:
dịch vụ “có vẻ không hợp lý”
không phù hợp để:
hard stop.
47. Các rule lâm sàng nên ưu tiên “require reason”
Ví dụ:
DVKT lặp trong thời gian ngắn.
Thay vì:
cấm,
có thể yêu cầu:
chọn/ghi lý do.
Sau đó lý do trở thành:
evidence/context
cho review.
48. Lý do override phải có cấu trúc khi có thể
Không nên chỉ có textbox:
“cần thiết”.
Có thể có:
- diễn biến nặng;
- kết quả trước bất thường;
- theo dõi sau can thiệp;
- yêu cầu chuyên khoa;
- lý do khác.
Nếu chọn khác:
ghi free text.
Dữ liệu này giúp:
cải thiện rule.
49. Nhưng không biến lý do dropdown thành evidence pháp lý tự động
Người dùng chọn:
“diễn biến nặng”
không tự chứng minh:
người bệnh thực sự nặng.
Nếu payment condition yêu cầu evidence:
vẫn cần source evidence.
50. Điểm kiểm soát phải được thiết kế theo “source of truth”
Ví dụ:
Thẻ
source phù hợp:
registration/BHYT lookup.
Thuốc
pharmacy/CPOE.
Result
LIS/RIS.
Performer
execution system.
Billing
billing engine.
Final XML
exporter payload.
Không nên lấy:
dữ liệu copy ở tầng sau
nếu nguồn gốc đáng tin cậy hơn có thể truy cập.
51. Dr5 không nhất thiết phải thay thế các hệ thống nguồn
Kiến trúc tốt hơn là:
Dr5 cung cấp rule/evaluation service
cho:
- HIS;
- CPOE;
- LIS;
- pharmacy;
- billing.
Giao diện cảnh báo có thể hiển thị:
ngay trong ứng dụng người dùng đang làm việc.
Không bắt bác sĩ:
mở thêm Dr5 web
cho mọi y lệnh.
52. Có thể tổ chức Dr5 thành “central rule service”
Các hệ thống gửi context:
patient + episode + event + data.
Dr5 trả:
findings + explanation + enforcement recommendation.
Như vậy:
cùng một rule engine
được dùng ở nhiều control points.
53. Nhưng quyết định workflow cuối cùng thuộc hệ thống nguồn
Ví dụ Dr5 trả:
SOFT_WARNING.
HIS quyết định:
cách hiển thị.
Dr5 trả:
HARD_STOP_RECOMMENDED.
Hospital governance quyết định:
có thực sự block hay không.
Điều này giúp tách:
knowledge
và:
workflow/UI.
54. Sáu catalog được dùng xuyên suốt năm điểm kiểm soát
dr5_xml_field
Cho biết field và thuộc tính chuẩn.
dr5_xml_required
Cho biết khi nào dữ liệu bắt buộc.
dr5_xml_relation
Cho biết relation giữa event/field.
dr5_catalog_binding
Resolve danh mục/version.
dr5_payment_condition
Resolve condition.
dr5_legal_basis
Giải thích căn cứ.
Không cần tạo:
catalog riêng cho “tiếp đón”, “chỉ định”, “khóa hồ sơ”.
55. Control point là metadata của rule/workflow, không phải catalog nghiệp vụ mới
Có thể khai báo nội bộ:
RECEPTION
ORDER
EXECUTION
RECORD_CLOSE
PRE_SUBMISSION.
Một rule có thể gắn:
một hoặc nhiều stage.
Đây là execution metadata.
Không cần thêm:
dr5_control_point.
56. Cần tách rule applicability khỏi control point
Ví dụ một rule:
payment condition thuốc X
có applicability:
loại người bệnh/thuốc/context cụ thể.
Control point chỉ trả lời:
khi nào chạy.
Hai dimension khác nhau:
who/what does rule apply to?
và:
when should rule evaluate?
57. Event date cũng phải phụ thuộc rule
Một rule thuốc có thể dùng:
ngày y lệnh.
Một rule dịch vụ:
ngày thực hiện.
Một rule catalog episode:
ngày vào hoặc ngày phát sinh khoản chi.
Không nên lấy:
NGAY_RA
làm effective date cho mọi rule.
Candidate resolver cần xác định:
đúng event date.
58. Control point càng sớm càng cần xử lý uncertainty tốt
Ở tiếp đón:
uncertainty cao.
Ở chỉ định:
giảm dần.
Ở khóa hồ sơ:
thấp hơn.
Ở pre-send:
dữ liệu gần hoàn chỉnh.
Do đó rule engine phải:
uncertainty-aware.
Không thể dùng cùng assumption ở mọi stage.
59. Có thể định nghĩa “evidence maturity”
Ví dụ:
E0
Chưa có evidence.
E1
Có context sơ bộ.
E2
Có event thực hiện.
E3
Có result/document.
E4
Episode hoàn chỉnh.
Rule có thể yêu cầu:
maturity tối thiểu
trước khi đưa kết luận final.
Đây là đề xuất kiến trúc nội bộ.
60. Một finding final phải biết nó được kết luận ở stage nào
Ví dụ:
finding_stage = PRE_SUBMISSION.
Điều này quan trọng vì cùng condition có thể:
đã cảnh báo sớm
nhưng chỉ:
kết luận cuối sau khóa hồ sơ.
61. Phân công xử lý cũng nên theo control point
Tiếp đón
Owner:
tiếp đón/BHYT.
Chỉ định
bác sĩ/khoa.
Thực hiện
khoa thực hiện.
Khóa hồ sơ
bác sĩ điều trị/khoa.
Pre-send
viện phí/BHYT/CNTT tùy finding.
Không nên:
mọi alert đều đổ về một phòng.
62. Cần có escalation khi cảnh báo không được xử lý
Ví dụ:
HARD_STOPtrước gửi
chưa xử lý trước deadline.
Có thể escalated đến:
đầu mối BHYT.
Nhưng một WARN_REVIEW lâm sàng:
có thể follow workflow khác.
SLA cần theo:
risk + stage.
63. Không nên tạo một queue duy nhất cho mọi finding
Có thể tách:
- real-time alerts;
- same-day tasks;
- pre-discharge tasks;
- pre-submission queue;
- post-analytics review.
Nhờ đó người dùng không bị:
một danh sách hàng nghìn item lẫn lộn.
64. Một finding phải mang theo context khi chuyển stage
Ví dụ alert phát tại:
chỉ định.
Sau đó chuyển đến:
pre-send review.
Người xử lý cuối phải thấy:
- alert ban đầu;
- bác sĩ phản hồi;
- evidence đã bổ sung;
- outcome hiện tại.
Không nên:
bắt đầu lại từ đầu.
65. Sửa lỗi phải tạo re-check tự động
Sau khi người dùng sửa:
không nên chỉ tick “đã xử lý”.
Dr5 phải:
evaluate lại rule.
Chỉ khi:
condition đạt
finding mới:
resolved.
Nếu chỉ ghi:
“đã xử lý”
nhưng dữ liệu vẫn sai:
control không có giá trị.
66. Override cũng phải được re-evaluate khi dữ liệu thay đổi
Một override hợp lệ cho:
version V1
không nhất thiết áp dụng:
V2
nếu event hoặc amount thay đổi.
Do đó override phải gắn:
exact event/version.
67. Có thể xây “progressive assurance”
Qua mỗi stage:
Tiếp đón
identity assurance.
Chỉ định
order assurance.
Thực hiện
execution assurance.
Khóa hồ sơ
clinical/document assurance.
Pre-send
claim assurance.
Mỗi lớp bổ sung:
confidence.
68. Không có stage nào tự mình đảm bảo toàn bộ hồ sơ
Ngay cả pre-send XML:
không nhìn thấy toàn bộ HSBA nếu Dr5 không được kết nối.
Vì vậy phải tránh:
“precheck passed = hồ sơ hoàn hảo”.
Đúng hơn:
assurance scope phải được công bố.
69. Giao diện nên nói rõ phạm vi kiểm tra
Ví dụ:
Đã kiểm tra 428 rule
312 technical/data
76 relation/reconciliation
25 payment conditions
15 internal review rules.
4 rule chưa thể đánh giá do thiếu evidence.
Thông tin này tốt hơn:
“Hồ sơ đạt 100%.”
70. Tình huống emergency cần workflow riêng
Trong cấp cứu, một số control:
không được trì hoãn xử trí.
Có thể áp dụng:
EMERGENCY_OVERRIDE
với:
- audit trail;
- lý do;
- review sau ổn định.
Không nên bỏ hoàn toàn rule.
71. Nếu hệ thống Dr5 lỗi, phải có degraded mode
Một cơ sở không nên phụ thuộc đến mức:
Dr5 mất kết nối → ngừng KCB.
Với point-of-care rule:
thường cần fail-open có log.
Với pre-submission:
có thể trì hoãn gửi để validation lại nếu cần.
Fail mode phải thiết kế:
theo risk.
72. Hard stop ở pre-send dễ an toàn hơn hard stop lâm sàng
Nếu lỗi:
XML datatype sai,
block submission:
không ảnh hưởng trực tiếp điều trị người bệnh.
Nhưng block:
một thuốc trong cấp cứu
có thể ảnh hưởng an toàn.
Do đó cùng severity về thanh toán:
enforcement vẫn có thể khác theo stage.
73. Cần tách “clinical urgency” và “financial risk”
Ví dụ:
high financial risk
nhưng:
high clinical urgency.
Quyết định có thể là:
cho thực hiện
→ tạo case review/evidence task.
Không nên:
financial control override clinical necessity.
74. Mỗi control point nên có audit log
Tối thiểu:
- rule;
- stage;
- input;
- output;
- user;
- action;
- time;
- override;
- reason.
Điều này giúp:
kiểm tra hệ thống hoạt động đúng hay không.
75. Audit log còn giúp cải tiến rule
Ví dụ:
1.000 cảnh báo tại chỉ định;
850 bị override;
800 override được review là hợp lý.
Kết luận:
rule quá nhạy hoặc thiếu exception.
Không nên tiếp tục:
làm phiền người dùng.
76. Control point tốt phải giảm downstream workload
Một chỉ số đánh giá quan trọng:
số lỗi phát hiện ở pre-send giảm bao nhiêu
sau khi đưa cảnh báo:
upstream.
Nếu lỗi vẫn xuất hiện:
point-of-order control chưa hiệu quả.
77. Có thể đo “shift-left rate”
Ví dụ:
trước đây 90% lỗi được phát hiện ở pre-send.
Sau triển khai:
60% được xử lý tại source;
30% tại record close;
chỉ 10% còn tới pre-send.
Đây là dấu hiệu:
hệ thống trưởng thành hơn.
78. Không nên coi pre-send finding là thành công nếu lỗi lặp lại mãi
Nếu Dr5 mỗi tháng bắt:
cùng một lỗi mã khoa
thì validation hoạt động.
Nhưng quản trị hệ thống:
chưa tốt.
Mục tiêu tiếp theo phải là:
sửa master/workflow để lỗi không phát sinh.
79. Control architecture phải dẫn tới prevention
Vòng đúng:
finding
→ root cause
→ source control
→ future prevention.
Đây là điểm nối:
Chương 7 → Chương 8.
Analytics phát hiện pattern.
Tiền giám định:
đưa prevention trở lại workflow.
80. Ma trận năm điểm kiểm soát
| Điểm | Dữ liệu đã có | Nhóm kiểm tra phù hợp | Mức can thiệp thường phù hợp |
|---|---|---|---|
| Tiếp đón | identity, BHYT, episode start | format, eligibility candidate, duplicate episode | info/warn |
| Chỉ định | diagnosis context, order, history | frequency, catalog, payment candidate, safety | warn/reason |
| Thực hiện | performer, department, machine, actual event | provider/equipment/context/relation | warn/confirm |
| Khóa hồ sơ | full episode gần hoàn tất | evidence, timeline, diagnosis, completeness | warn/block deterministic |
| Trước gửi | exact XML payload | schema, catalog, reconciliation, final payment check | block technical/final review |
81. Ma trận “không nên kết luận quá sớm”
| Quan sát | Điểm phát hiện | Không nên kết luận |
|---|---|---|
| Chưa có result | ngay sau order | dịch vụ không thực hiện |
| Không thấy evidence | trước HSBA hoàn tất | condition không đạt |
| Dịch vụ lặp | lúc chỉ định | chỉ định sai |
| Thẻ chưa resolve | cấp cứu | không được điều trị |
| Máy chưa ghi | lúc order | cơ sở không đủ thiết bị |
| Outlier cost | trước review | chi phí không hợp lý |
82. Một rule nên khai báo tối thiểu metadata thực thi
Đề xuất nội bộ:
applicable_stage
earliest_evaluable_stage
required_evidence_maturity
enforcement_mode
owner_role
recheck_trigger
emergency_override_allowed.
Đây là metadata workflow.
Không phải:
catalog nghiệp vụ mới.
83. Ví dụ lifecycle của một rule
Giả sử rule:
dịch vụ X cần evidence Y.
ORDER
X được chỉ định.
Kết quả:
PENDING_EVIDENCE.
EXECUTION
X đã thực hiện.
Vẫn:
PENDING_EVIDENCE.
RESULT
Y xuất hiện.
→ PASS.
Hoặc:
episode kết thúc mà Y chưa resolve.
→ INFO_EVIDENCE.
Sau review HSBA:
- evidence có → PASS;
- evidence thực sự không có và condition yêu cầu → có thể nâng classification phù hợp.
Đây là:
progressive evaluation.
84. Ví dụ lifecycle của frequency alert
ORDER
Dr5 phát hiện:
X đã làm cách đây 8 giờ.
→ WARN_REVIEW.
Bác sĩ ghi:
diễn biến nặng.
EXECUTION
Dịch vụ được thực hiện.
RECORD CLOSE
Evidence diễn biến có trong HSBA.
→ VALID_EXCEPTION.
PRE-SEND
Không phát lại alert như một issue mới.
Rule vẫn lưu:
audit history.
85. Ví dụ lifecycle của lỗi kỹ thuật
RECORD CLOSE
Chưa có mã bệnh chính.
→ ERROR_TECH.
Không cho khóa nếu bệnh viện quyết định đây là hard stop.
Sau sửa:
rule re-evaluate → PASS.
Tới pre-send:
không còn finding.
Đây là prevention đúng.
86. Kiến trúc Dr5 cần event-driven hơn batch-only
Nếu Dr5 chỉ chạy:
mỗi đêm,
không thể hỗ trợ point-of-order.
Các hệ thống nguồn có thể phát event như:
- patient_registered;
- order_created;
- medication_ordered;
- service_performed;
- result_finalized;
- record_closing;
- claim_generated.
Dr5 evaluate:
rule set tương ứng.
Đây là đề xuất kỹ thuật, không phải yêu cầu của Thông tư.
87. Nhưng batch vẫn cần tồn tại
Không phải mọi kiểm tra cần real-time.
Batch phù hợp cho:
- cross-population analytics;
- frequency dài hạn;
- historical reconciliation;
- nightly completeness;
- pre-submission bulk checks.
Kiến trúc tốt:
real-time + batch.
Không chọn một bỏ một.
88. Điểm kiểm soát càng gần người dùng càng cần latency thấp
Một cảnh báo ở:
CPOE
phải phản hồi nhanh.
Nếu rule cần:
query hàng triệu hồ sơ trong vài giây,
kiến trúc phải có:
- index;
- cache;
- candidate resolver tối ưu;
- precomputed history.
Không thể đưa mọi analytics nặng vào:
synchronous order path.
89. Rule nặng có thể chạy bất đồng bộ và tạo task
Ví dụ:
population outlier analysis
không cần block bác sĩ.
Có thể chạy:
background batch
rồi tạo:
review case.
Đây là một phân biệt thiết kế quan trọng.
90. Mục tiêu của từng control point khác nhau
Tiếp đón
đúng người – đúng quyền lợi – đúng episode.
Chỉ định
đúng quyết định trong context hiện có.
Thực hiện
đúng người – đúng nơi – đúng phương tiện – đúng sự kiện.
Khóa hồ sơ
đủ dữ liệu – đủ evidence – nhất quán episode.
Trước gửi XML
đúng payload – đúng chuẩn – đúng relation – giảm payment risk.
91. Một kiến trúc tốt phải tránh “mọi thứ dồn về pre-send”
Nếu 10.000 finding chỉ xuất hiện:
ngay trước gửi,
bệnh viện sẽ:
- quá tải;
- sửa vội;
- dễ patch XML;
- thiếu thời gian hỏi khoa;
- tạo evidence muộn.
Đó là dấu hiệu:
upstream control chưa đủ.
92. Đồng thời không nên biến bác sĩ thành người xử lý mọi lỗi XML
Bác sĩ chỉ nên nhận alert:
liên quan quyết định và dữ liệu họ có khả năng xử lý.
Các lỗi:
- XML structure;
- mapping;
- catalog;
- transform;
nên được xử lý bởi:
CNTT/master-data/billing.
Đây là nguyên tắc:
right alert → right person → right time.
93. Cảnh báo tốt phải xuất hiện trong workflow hiện có
Nếu bác sĩ đang ở:
màn hình kê đơn,
alert thuốc nên xuất hiện ở đó.
Nếu kỹ thuật viên đang:
xác nhận thực hiện,
alert thiết bị nên ở đó.
Nếu nhân viên BHYT:
chuẩn bị gửi XML,
finding reconciliation nên ở pre-send dashboard.
Không bắt người dùng:
đi tìm cảnh báo.
94. Một control chỉ thành công khi người dùng có thể hành động
Alert:
“Sai điều kiện thanh toán”
nhưng không chỉ:
- condition gì;
- dữ liệu nào;
- cách xử lý;
thì gần như vô dụng.
Mỗi alert cần:
actionable resolution path.
95. Nhưng hệ thống không nên tự đề xuất “sửa dữ liệu thành X” nếu X không phản ánh thực tế
Ví dụ:
mã khoa không phù hợp.
Dr5 không nên:
tự đổi sang mã khoa khác để pass.
Nó nên:
chỉ ra mismatch
và yêu cầu:
xác minh source truth.
Đây là nguyên tắc chống:
data gaming.
96. Control point phải bảo vệ cả chi phí hợp lệ
Một rule tốt không chỉ ngăn:
khoản sai.
Nó còn giúp:
khoản đúng có đủ evidence.
Ví dụ:
nhắc hoàn thiện kết quả;
liên kết VTYT đúng;
ghi người thực hiện;
dùng đúng mã.
Như vậy:
giảm xuất toán hợp lệ do thiếu dữ liệu.
97. Đây là khác biệt giữa “cost cutting” và “claim quality”
Tiền giám định không phải:
cắt càng nhiều chi phí càng tốt.
Mục tiêu:
chi phí đúng → dữ liệu đúng → evidence đủ → đề nghị đúng.
Một rule tốt có thể:
làm tăng số tiền đề nghị
nếu phát hiện:
chi phí hợp lệ bị bỏ sót.
98. Năm điểm kiểm soát tạo thành một “defense in depth”
Không có control nào hoàn hảo.
Nhưng:
tiếp đón bắt lỗi identity;
chỉ định bắt decision candidate;
thực hiện bắt context;
khóa hồ sơ bắt completeness;
pre-send bắt final XML.
Các lớp bổ sung nhau.
Nếu một lớp bỏ sót:
lớp sau vẫn có cơ hội phát hiện.
99. Defense in depth không đồng nghĩa kiểm tra lặp vô nghĩa
Một rule đã được xác nhận và context không đổi:
không nên làm phiền người dùng lại.
Engine cần:
state + provenance + recheck trigger.
Đây là điều kiện để hệ thống nhiều lớp vẫn usable.
100. Mô hình tổng thể đề xuất
Có thể tóm tắt:
RECEPTION
Identity / entitlement / episode controls
↓
ORDER
Clinical/payment/safety candidate controls
↓
EXECUTION
Provider / department / equipment / event controls
↓
RECORD CLOSE
Clinical documentation / evidence / timeline completeness
↓
CLAIM GENERATION
Exact XML payload
↓
PRE-SUBMISSION
Technical + catalog + reconciliation + payment sweep
↓
SIGN / SEND
submission snapshot.
Đây là:
progressive pre-adjudication architecture.
Kết luận
Thiết kế điểm kiểm soát không phải là quyết định:
“đặt cảnh báo ở màn hình nào”.
Nó là bài toán xác định:
khi nào một condition đã có đủ dữ liệu để đánh giá, ai có khả năng xử lý nó và còn cơ hội nào để phòng ngừa lỗi tại nguồn.
Mười nguyên tắc cần nhớ:
Năm điểm kiểm soát trong bài là giải pháp CNTT nội bộ được đề xuất, không phải năm bước giám định bắt buộc do Thông tư 12 quy định. Điều 16 vẫn giao BHXH Việt Nam ban hành tiêu chí, tiêu chuẩn chính thức áp dụng trên Hệ thống thông tin giám định BHYT.
Mỗi rule phải được chạy ở thời điểm sớm nhất mà dữ liệu đã đủ để đánh giá, không đơn giản là chạy càng sớm càng tốt.
Tiếp đón tập trung vào người bệnh, quyền lợi và episode; chỉ định tập trung vào decision candidate; thực hiện tập trung vào execution context; khóa hồ sơ tập trung vào completeness/evidence; pre-send tập trung vào exact XML payload và final reconciliation.
Một rule có thể được đánh giá nhiều lần theo progressive evaluation; kết quả sớm có thể chỉ là provisional.
Dữ liệu chưa phát sinh phải dẫn đến UNKNOWN/PENDING chứ không tự động thành lỗi.
Hard stop phù hợp nhất với lỗi deterministic có độ chắc chắn cao; các tín hiệu chuyên môn hoặc thống kê thường nên dùng warning/review/require-reason.
Trong cấp cứu và các tình huống ưu tiên an toàn, control tài chính không được làm chậm chăm sóc cần thiết; cần có override và audit phù hợp.
Sửa lỗi phải thực hiện tại source of truth và được re-evaluate tự động, không chỉ đánh dấu “đã xử lý” hoặc patch XML cuối cùng.
Cùng một finding phải được mang theo giữa các stage bằng stable identity và audit trail, tránh tạo cảnh báo trùng lặp gây alert fatigue.
Pre-submission phải kiểm tra chính candidate payload sẽ được ký và gửi; kiểm tra database nguồn nhưng gửi một file khác không tạo assurance đầy đủ.
Đối với Dr5-XML, Bài 8.1 xác lập kiến trúc:
Right rule
→ Right data maturity
→ Right control point
→ Right person
→ Right action.
Mục tiêu không phải để Dr5 trở thành một:
“cổng chặn cuối cùng”
trước Cổng BHYT.
Mà là để hệ thống dần dịch chuyển việc kiểm soát:
từ cuối quy trình về đúng nơi lỗi có thể được phòng ngừa.
Khi làm được điều đó, một lỗi không còn phải đi theo chuỗi:
phát sinh → thực hiện → tính tiền → xuất XML → gửi BHXH → bị phản hồi → quay lại sửa.
Thay vào đó:
phát sinh candidate
→ cảnh báo đúng thời điểm
→ người có trách nhiệm xác minh
→ sửa hoặc ghi nhận ngoại lệ có căn cứ
→ dữ liệu cuối cùng đúng ngay từ nguồn.
Đó chính là giá trị cốt lõi của tiền giám định bằng CNTT:
không chỉ phát hiện hồ sơ sai trước khi gửi, mà ngăn sai sót đi xa hơn trong toàn bộ vòng đời khám chữa bệnh.
- Đăng nhập để gửi ý kiến