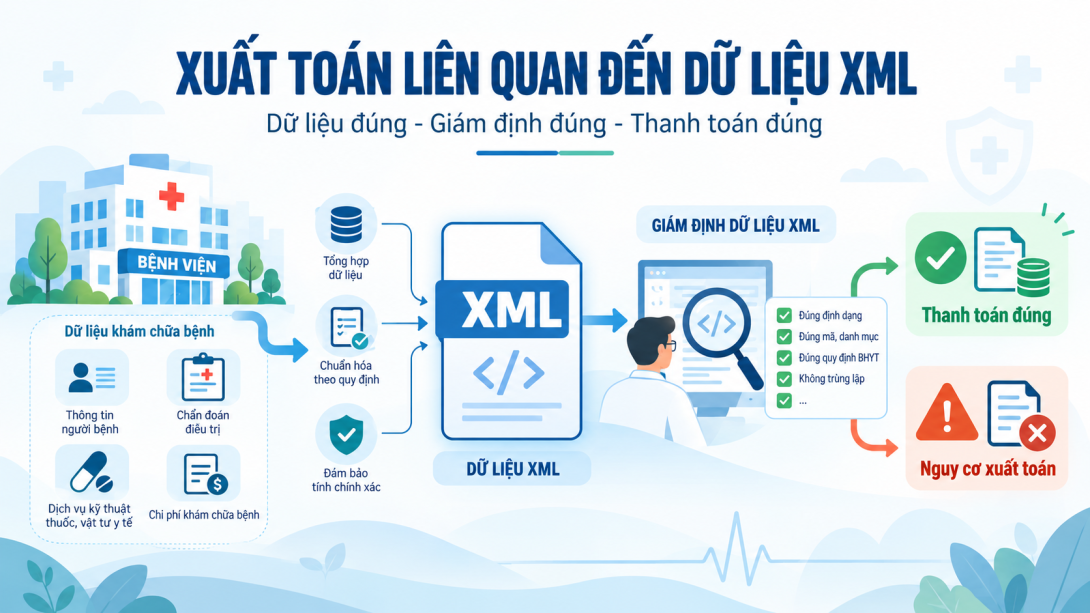
Các chương trước đã lần lượt trả lời những câu hỏi:
- dữ liệu XML được cấu trúc như thế nào;
- mã và danh mục nào được áp dụng;
- dữ liệu có hợp lệ và nhất quán hay không;
- những nhóm vấn đề nào có thể ảnh hưởng thanh toán;
- cơ sở cần xử lý phản hồi, điều chỉnh và giải trình như thế nào;
- dữ liệu có thể được khai thác để phân tích chuyên môn và chi phí đến mức nào.
Chương 8 chuyển từ:
phát hiện vấn đề sau khi dữ liệu đã hình thành
sang:
ngăn vấn đề phát sinh hoặc phát hiện nó ngay tại thời điểm còn có thể xử lý đúng nguồn.
Đây là tư tưởng của:
tiền giám định — pre-adjudication.
Một hệ thống tiền giám định tốt không chờ đến khi:
cuối tháng kết xuất XML → gửi Cổng → nhận kết quả giám định → mới tìm nguyên nhân.
Nó cố gắng kiểm soát sớm hơn:
tiếp đón
→ chỉ định
→ thực hiện
→ ghi nhận kết quả
→ kê đơn/cấp phát
→ viện phí
→ hoàn thiện HSBA
→ khóa hồ sơ
→ kết xuất XML
→ trước khi gửi.
Tuy nhiên, việc xây dựng hệ thống cảnh báo nội bộ có một yêu cầu đặc biệt quan trọng:
không được biến quy tắc do bệnh viện tự thiết kế thành “tiêu chí giám định chính thức của BHXH”.
Điều 16 Thông tư 12/2026/TT-BTC quy định Bảo hiểm xã hội Việt Nam có trách nhiệm:
- ban hành tài liệu hướng dẫn kỹ thuật việc gửi, nhận tài liệu, dữ liệu điện tử trên Cổng;
- ban hành các tiêu chí, tiêu chuẩn áp dụng trên Hệ thống thông tin giám định BHYT để xử lý dữ liệu đề nghị thanh toán theo khoản 1 Điều 10;
- ban hành tiêu chí phân loại mức độ cảnh báo theo khoản 2 Điều 13.
Trong khi đó, cơ sở KCB có trách nhiệm tuân thủ quy định về KCB, BHYT, điều kiện thực hiện hợp đồng, chất lượng KCB và chịu trách nhiệm khi đề nghị thanh toán sai quy định.
Vì vậy Chương 8 phải luôn phân biệt:
Yêu cầu pháp lý / tiêu chí chính thức
với:
Giải pháp CNTT nội bộ được bệnh viện thiết kế để phòng ngừa rủi ro.
Nguyên tắc trung tâm của Chương 8 là:
Chuyển các yêu cầu pháp lý, kỹ thuật và chuyên môn thành hệ thống hỗ trợ kiểm tra có căn cứ, có giải thích, có phiên bản và có người chịu trách nhiệm xử lý; nhưng không trình bày quy tắc nội bộ như thể đó là tiêu chí giám định chính thức của cơ quan BHXH.
1. Tiền giám định không phải là “giám định thay BHXH”
Đây là ranh giới đầu tiên cần xác lập.
Cơ sở KCB có thể xây dựng hệ thống để:
- kiểm tra dữ liệu;
- mô phỏng một số điều kiện thanh toán;
- cảnh báo nguy cơ;
- yêu cầu bổ sung evidence;
- phát hiện bất thường;
- đối chiếu danh mục;
- kiểm tra trước gửi.
Nhưng hệ thống đó không làm thay:
Hệ thống thông tin giám định BHYT của BHXH Việt Nam.
Do đó tên gọi phù hợp là:
pre-adjudication
hoặc:
tiền giám định nội bộ.
Không nên diễn đạt:
“Dr5 giám định chính thức hồ sơ BHYT.”
2. Mục tiêu của tiền giám định là phòng ngừa từ nguồn
Giả sử một khoản chi bị từ chối vì:
mã khoa không phù hợp.
Có hai cách xử lý.
Cách 1 — Hậu kiểm
Cuối tháng:
XML gửi đi
→ BHXH phản hồi
→ bệnh viện sửa.
Cách 2 — Kiểm soát tại nguồn
Ngay khi hệ thống chuẩn bị ghi nhận dịch vụ:
khoa hiện tại không phù hợp với điều kiện đã cấu hình
→ cảnh báo người dùng
→ xác minh trước khi thực hiện hoặc trước khi ghi nhận thanh toán.
Cách thứ hai:
giảm correction;
giảm giải trình;
giảm nguy cơ xuất toán;
đồng thời cải thiện chất lượng dữ liệu nguồn.
3. Nguyên tắc “sửa tại nguồn” tiếp tục được giữ
Nếu lỗi bắt đầu tại:
HIS,
không nên chỉ sửa:
XML.
Nếu lỗi bắt đầu từ:
danh mục thuốc,
không nên chờ đến:
billing.
Nếu thiếu evidence từ:
LIS/RIS/EMR,
không nên tạo một giá trị giả ở:
exporter.
Chuỗi đúng là:
phát hiện → xác định nguồn → sửa nguồn → tái sinh dữ liệu → kiểm tra lại.
4. Không phải mọi rule đều cần chạy ở cùng một thời điểm
Một rule có thể có giá trị rất cao tại:
thời điểm chỉ định,
nhưng gần như vô nghĩa nếu chỉ chạy:
trước khi gửi XML.
Ví dụ:
cảnh báo một dịch vụ vừa được thực hiện rất gần trước đó.
Nếu phát hiện cuối tháng:
dịch vụ đã thực hiện.
Hệ thống chỉ còn:
hậu kiểm.
Nếu phát hiện khi bác sĩ chuẩn bị chỉ định:
có thể hỗ trợ quyết định ngay tại nguồn.
5. Vì vậy phải thiết kế “control points”
Một kiến trúc phù hợp có thể đặt kiểm soát tại:
Tiếp đón
- định danh;
- thẻ;
- quyền lợi;
- thông tin hành chính.
Chỉ định
- dịch vụ;
- thuốc;
- tần suất;
- condition;
- contraindication/evidence nếu phù hợp.
Thực hiện
- khoa;
- người thực hiện;
- máy;
- thời gian;
- điều kiện thực hiện.
Ghi nhận kết quả
- kết quả;
- sequence;
- completeness.
Viện phí
- số lượng;
- giá;
- tỷ lệ;
- nguồn chi trả;
- relation dịch vụ–VTYT.
Khóa HSBA
- completeness;
- evidence;
- diagnosis;
- timeline.
Kết xuất XML
- structure;
- requiredness;
- catalog;
- relation;
- arithmetic.
Trước gửi
- cross-record reconciliation;
- payment condition;
- evidence gaps;
- final pre-adjudication.
6. Rule phải chạy càng gần nguồn vấn đề càng tốt
Có thể gọi đây là:
shift-left control.
Ví dụ:
sai mã thuốc
nên phát hiện tại:
master data/pharmacy.
Không nên chờ:
XML2.
Sai:
người thực hiện
nên phát hiện khi:
ghi nhận thực hiện.
Không nên chờ:
giám định cuối tháng.
7. Nhưng không nên đưa mọi rule về thời điểm chỉ định
Một số thông tin chỉ có sau:
- thực hiện;
- có kết quả;
- hoàn tất điều trị;
- tính viện phí.
Ví dụ:
NGAY_KQ ≥ NGAY_TH_YL
không thể kiểm tra đầy đủ lúc:
mới ra y lệnh.
Do đó rule cần khai báo:
earliest evaluable point.
8. Mỗi rule cần có “thời điểm có thể kết luận”
Ví dụ:
Khi chỉ định
Có thể biết:
thuốc/dịch vụ gì;
bác sĩ nào;
chẩn đoán hiện tại;
lịch sử gần đây.
Sau thực hiện
Có thêm:
người thực hiện;
máy;
thời gian thực hiện.
Sau kết quả
Có thêm:
result.
Khi khóa hồ sơ
Có:
toàn bộ episode.
Một rule phải biết:
khi nào evidence đủ.
9. Nếu chưa đến thời điểm đủ dữ liệu, kết quả phải là UNKNOWN
Không nên:
không thấy kết quả ngay sau y lệnh
→ cảnh báo:
“thiếu kết quả”.
Lúc đó dịch vụ:
chưa thực hiện hoặc chưa có kết quả là bình thường.
Hệ thống cần:
state-aware evaluation.
10. Đây là lý do tri-state rất quan trọng
Dr5 sử dụng:
TRUE
FALSE
UNKNOWN.
Một rule chỉ nên kết luận:
FALSE
khi đã đủ dữ liệu để xác định condition không đạt.
Nếu:
evidence chưa xuất hiện vì workflow chưa đến bước đó,
kết quả phải:
UNKNOWN.
11. Cảnh báo phải phân biệt “không đúng” với “chưa biết”
Đây là nguyên tắc an toàn cốt lõi.
Ví dụ:
không tìm thấy evidence.
Có thể là:
- evidence chưa phát sinh;
- chưa đồng bộ;
- không nằm trong XML;
- relation chưa resolve;
- thực sự không có.
Nếu chưa phân biệt:
alert sẽ tạo false positive rất lớn.
12. Từ quy định pháp lý đến code không được đi thẳng
Một cách nguy hiểm là:
đọc một câu trong văn bản
→ viết ngayif.
Trước khi code phải phân tích:
quy định áp dụng cho đối tượng nào?
thời gian nào?
trường hợp nào?
ngoại lệ nào?
dữ liệu nào chứng minh?
dữ liệu nào không đủ chứng minh?
kết luận thuộc loại gì?
13. Một rule chính thức cần có cấu trúc đầy đủ
Có thể mô hình:
Applicability
→ rule áp dụng cho ai?
Input
→ cần dữ liệu gì?
Condition
→ điều kiện nào phải đạt?
Exception
→ ngoại lệ nào?
Evidence
→ nguồn nào chứng minh?
Outcome
→ cảnh báo loại nào?
Legal basis
→ căn cứ nào?
Effective period
→ áp dụng khi nào?
Đây là nội dung sẽ được đi sâu ở Bài 8.2.
14. Không nên viết rule kiểu “mã X thì làm Y” rải rác trong source code
Ví dụ:
if MA_THUOC == X:
    ...
Nếu hàng nghìn thuốc, dịch vụ, mã bệnh đều được hard-code:
hệ thống nhanh chóng trở nên không thể bảo trì.
Mỗi lần văn bản thay đổi phải:
sửa code;
test lại;
deploy lại.
Đó không phải kiến trúc phù hợp với Dr5.
15. Kiến trúc Dr5 phải tách engine khỏi knowledge
Nguyên tắc:
Engine ổn định.
Knowledge thay đổi qua catalog.
Ví dụ:
generic engine biết cách kiểm tra membership.
Danh mục quyết định:
mã nào hợp lệ trong version nào.
Engine biết:
kiểm tra condition.
Catalog quyết định:
condition nào áp dụng cho thuốc/dịch vụ cụ thể.
16. Sáu danh mục chuẩn của Dr5
Trong kiến trúc hiện tại, thống nhất sử dụng sáu catalog:
dr5_xml_fielddr5_xml_requireddr5_xml_relationdr5_catalog_bindingdr5_payment_conditiondr5_legal_basis
Không tạo thêm catalog riêng cho từng nhóm rule nếu sáu catalog trên đã biểu diễn được nghiệp vụ.
17. dr5_xml_field
Dùng để mô tả:
- field;
- bảng;
- datatype;
- format;
- đặc tính kỹ thuật;
- version.
Engine có thể dựa vào đây để:
validate field
mà không hard-code toàn bộ chuẩn vào Python.
18. dr5_xml_required
Dùng để biểu diễn:
requiredness theo context.
Ví dụ:
field tồn tại trong schema
không có nghĩa:
mọi hồ sơ đều bắt buộc có giá trị.
Catalog này cho phép mô hình:
khi nào field bắt buộc;
khi nào không áp dụng.
19. dr5_xml_relation
Dùng để biểu diễn relation giữa dữ liệu.
Ví dụ:
ARITHMETIC_EQUALITY;SUM_COMPONENTS;ATTRIBUTE_CONSISTENCY;TEMPORAL_RELATION;CROSS_TABLE_RECONCILIATION;CONDITIONAL_REFERENCE;SERVICE_SUPPLY_LINK;PROVIDER_CONTEXT;ORDERER_CONTEXT;PERFORMER_CONTEXT;SERVICE_EQUIPMENT_LINK.
Logic generic được engine tái sử dụng.
20. dr5_catalog_binding
Dùng để resolve:
field này phải đối chiếu catalog nào?
theo:
- loại dữ liệu;
- cơ sở;
- thời gian;
- version;
- context.
Đây là lớp rất quan trọng để tránh:
hard-code code list.
21. dr5_payment_condition
Dùng cho:
điều kiện thanh toán thực sự.
Không dùng để lưu:
mọi benchmark;
mọi outlier;
mọi practice pattern.
Chỉ những condition có cơ sở nghiệp vụ/pháp lý phù hợp mới thuộc lớp này.
22. dr5_legal_basis
Dùng để quản lý:
- văn bản;
- điều/khoản/điểm;
- hiệu lực;
- amendment;
- provenance;
- relation với condition.
Mục tiêu:
một finding phải giải thích được nó dựa trên căn cứ nào.
23. Không tạo catalog mới chỉ vì xuất hiện một use case mới
Không cần:
dr5_frequency;dr5_duplicate;dr5_drug_condition;dr5_diagnosis_service;dr5_evidence;dr5_time_rule.
Các khái niệm này nên được biểu diễn bằng:
generic implementation + sáu catalog chuẩn
hoặc:
analytics/workflow layer nếu không phải knowledge pháp lý.
24. Đây là kiến trúc “catalog-driven rules”
Mục tiêu dài hạn là:
khi văn bản thay đổi mã, ngưỡng hoặc điều kiện,
đa số trường hợp chỉ cần:
cập nhật catalog version.
Không phải:
sửa Python.
Code chỉ thay đổi khi:
xuất hiện một loại logic thật sự mới mà engine chưa biết cách xử lý.
25. Phải phân biệt ba nguồn rule
Một rule trong Dr5 có thể đến từ:
A. Quy định pháp luật / chuẩn chính thức
Ví dụ:
format XML;
danh mục;
payment condition.
B. Tiêu chí/hướng dẫn kỹ thuật chính thức của BHXH có thể tiếp cận hợp lệ
Phải lưu:
provenance/version
và không suy đoán phần chưa được công bố.
C. Quy tắc quản trị nội bộ bệnh viện
Ví dụ:
P95 frequency;
benchmark nội bộ;
cảnh báo practice.
Ba nguồn này phải được gắn nhãn khác nhau.
26. Không được trình bày rule nhóm C như rule nhóm A hoặc B
Ví dụ bệnh viện tự quy định:
CT lặp trong 24 giờ phải review.
Có thể là rule tốt để:
clinical stewardship.
Nhưng nếu không có căn cứ thanh toán tương ứng:
không được hiển thị:
“Theo quy định BHYT, CT không được lặp trong 24 giờ.”
Đây là:
internal review rule.
27. Điều 16 là căn cứ quan trọng cho ranh giới này
Thông tư giao BHXH Việt Nam ban hành:
tài liệu hướng dẫn kỹ thuật
và:
tiêu chí, tiêu chuẩn áp dụng trên Hệ thống thông tin giám định BHYT.
Do đó Dr5 phải tránh tuyên bố:
một rule nội bộ chính là tiêu chí chính thức của Hệ thống giám định
nếu không có nguồn chính thức chứng minh.
28. Có thể mô phỏng nhưng phải gọi đúng tên
Nếu Dr5 xây một rule dựa trên:
quy định pháp luật được công khai,
có thể gọi:
pre-adjudication rule dựa trên quy định X.
Nếu chỉ suy đoán cách Cổng có thể kiểm tra:
phải gọi:
internal simulation/candidate check.
Không gọi:
“rule BHXH chính thức.”
29. Mỗi rule phải có rule_source_type
Về kiến trúc có thể phân:
LEGAL
OFFICIAL_TECHNICAL
INTERNAL_CONTROL
ANALYTIC_SCREENING.
Đây là metadata/workflow, không phải catalog mới.
Nó giúp UI trình bày đúng mức độ thẩm quyền.
30. Mỗi cảnh báo phải nói rõ “đây là loại cảnh báo gì”
Ví dụ:
Lỗi kỹ thuật theo chuẩn dữ liệu
khác:
Nguy cơ điều kiện thanh toán
khác:
Cảnh báo nội bộ cần rà soát
khác:
Chưa đủ dữ liệu để đánh giá.
Nếu chỉ dùng:
“Lỗi BHYT”
cho tất cả:
người dùng sẽ hiểu sai.
31. Classification hiện tại của Dr5 phù hợp
Có thể sử dụng:
ERROR_TECH
Lỗi kỹ thuật đã xác định.
INFO_EVIDENCE
Chưa đủ thông tin/evidence.
WARN_REVIEW
Cần xem xét thêm.
PAYMENT_CONDITION
Đã có condition áp dụng và đủ evidence chứng minh vi phạm.
MISSED_REVENUE
Có thể dùng khi phát hiện chi phí hợp lệ bị bỏ sót.
PASS
Không phát hiện vấn đề theo rule và dữ liệu hiện có.
32. PASS không phải bảo đảm thanh toán
Đây là nguyên tắc phải xuất hiện ngay trên giao diện.
PASS chỉ có nghĩa:
rule này không phát hiện vấn đề trên dữ liệu hiện có.
Không có nghĩa:
BHXH chắc chắn sẽ thanh toán.
Bởi còn có:
- rule khác;
- hồ sơ nguồn;
- giám định chủ động;
- tiêu chí chính thức khác;
- tài liệu mà Dr5 chưa có.
33. WARN_REVIEW cũng không có nghĩa bị xuất toán
Một outlier, frequency signal hoặc context bất thường:
cần người xem.
Không nên hiển thị:
“Nguy cơ xuất toán 100%”.
Nếu chưa có payment condition cụ thể:
kết luận phải thận trọng.
34. INFO_EVIDENCE là trạng thái rất quan trọng
Ví dụ condition yêu cầu:
evidence X.
Dr5 không tìm thấy X trong XML.
Nhưng X có thể:
nằm trong HSBA.
Kết quả phù hợp:
INFO_EVIDENCE.
Không phải:
PAYMENT_CONDITION.
35. Cảnh báo phải có thể giải thích được
Một alert tốt phải trả lời:
rule nào?
dữ liệu nào?
giá trị nào?
kỳ nào?
condition nào?
expected value là gì?
nguồn đối chiếu ở đâu?
căn cứ nào?
Người dùng không nên phải:
đoán tại sao hệ thống cảnh báo.
36. “Có thể giải thích” quan trọng hơn “thông minh”
Một AI model có thể dự đoán:
hồ sơ có 92% khả năng bị từ chối.
Nhưng nếu không giải thích:
vì sao,
nó rất khó dùng để:
- sửa hồ sơ;
- hỗ trợ bác sĩ;
- giải trình;
- kiểm thử.
Dr5 ưu tiên:
explainable rule/evidence chain.
37. Mỗi finding nên chứa evidence cụ thể
Ví dụ:
XML3, STT 12
MA_DICH_VU = X
NGAY_YL = ...
MA_KHOA = ...
catalog expected = ...
observed value = ...
legal basis = ...
Người dùng cần đi từ:
finding
trở về:
source data.
38. Không nên chỉ cảnh báo ở cấp hồ sơ
Một hồ sơ có thể có:
100 dòng chi phí.
Nếu alert nói:
“Hồ sơ có lỗi dịch vụ”
thì người xử lý vẫn phải tìm.
Tốt hơn:
exact table → row → field → value → relation.
39. Nếu finding dựa trên nhiều bảng phải hiển thị relation
Ví dụ:
XML3 service
↔ XML4 result.
Alert cần cho thấy:
dòng nguồn;
dòng đích;
join key;
relation failed.
Đây là giá trị của:
FindingEvidence.
40. Legal basis cũng phải có version
Không nên hiển thị:
“Theo QĐ X”
mà không biết:
version nào;
điều khoản nào;
ngày hiệu lực nào.
Hồ sơ năm 2024 phải kiểm tra bằng:
rule áp dụng năm 2024.
Không phải:
rule hiện tại.
41. Đây là yêu cầu của “temporal rule engine”
Mỗi evaluation phải resolve:
event date
→ applicable catalog version
→ applicable condition version
→ applicable legal basis.
Không dùng:
current state
để đánh giá:
historical claim.
42. Rule version khác catalog version
Một rule implementation có thể:
không thay đổi.
Nhưng danh mục:
thay đổi.
Hoặc:
cùng catalog
nhưng condition:
thay đổi.
Do đó phải version riêng:
- implementation;
- catalog;
- condition;
- legal basis.
43. Published rule version nên bất biến
Khi rule đã được dùng để đánh giá hồ sơ:
không nên sửa nội dung lịch sử.
Nếu có cập nhật:
tạo version mới.
Nhờ đó có thể tái dựng:
tại thời điểm đó Dr5 đã đánh giá bằng rule nào.
44. Mỗi finding cần lưu evaluation_snapshot
Tối thiểu:
- rule/version;
- catalog version;
- event date;
- input value;
- output;
- legal basis;
- timestamp.
Nếu sau này catalog thay đổi:
finding lịch sử vẫn có thể giải thích.
45. Kiểm thử rule là bắt buộc
Một rule sai có thể:
- cảnh báo hàng nghìn hồ sơ;
- cản trở bác sĩ;
- làm mất chi phí hợp lệ;
- gây mất niềm tin hệ thống.
Do đó:
rule = software + knowledge
và phải được test như software.
46. Mỗi rule phải có positive test
Ví dụ:
trường hợp rõ ràng vi phạm
phải:
cảnh báo.
Đây kiểm tra:
sensitivity cơ bản.
47. Phải có negative test
Trường hợp rõ ràng hợp lệ:
không được cảnh báo.
Nếu chỉ test trường hợp lỗi:
rất dễ tạo false positive.
48. Phải có exception test
Nếu văn bản có ngoại lệ:
từng ngoại lệ phải có test.
Đây là nhóm test thường bị bỏ sót nhất.
Một rule không test ngoại lệ:
nguy hiểm hơn rule chưa có.
49. Phải có boundary test
Nếu rule dùng:
- ngày;
- số lượng;
- ngưỡng;
- effective period;
phải test:
ngay trước;
đúng tại;
ngay sau
boundary.
Ví dụ:
ngày văn bản có hiệu lực.
50. Phải có UNKNOWN test
Trường hợp thiếu evidence phải kiểm tra:
hệ thống trả
UNKNOWN/INFO_EVIDENCE
chứ không:
FALSE/PAYMENT_CONDITION.
Đây là một kiểm thử an toàn cực kỳ quan trọng.
51. Phải có regression test
Khi sửa một rule:
các rule đã đúng trước đây không được hỏng.
Dr5 đã xây architecture theo hướng:
generic engine + test suite.
Chương 8 sẽ đưa nguyên tắc này vào vận hành rule nghiệp vụ.
52. Real-world rule phải được test bằng hồ sơ thực tế đã khử định danh khi phù hợp
Synthetic data kiểm tra logic.
Nhưng real-world data giúp phát hiện:
- dữ liệu thiếu;
- encoding lạ;
- edge case;
- workflow thực tế.
Cần cả hai.
53. Không deploy rule mới trực tiếp ở chế độ chặn
Một lifecycle an toàn:
DRAFT
→ TEST
→ SHADOW
→ WARNING
→ ENFORCED
nếu phù hợp.
Trong SHADOW:
rule chạy nhưng chưa tác động người dùng.
Nhờ đó đo:
false positive.
54. Không phải rule nào cũng nên đạt trạng thái ENFORCED
Một statistical alert có thể vĩnh viễn chỉ ở:
WARNING.
Một evidence gap có thể:
nhắc người dùng.
Một deterministic technical error:
có thể block gửi.
Mức enforcement phải theo:
certainty + consequence.
55. Có thể thiết kế ba mức can thiệp giao diện
Inform
Thông tin.
Warn
Cảnh báo, cho phép tiếp tục.
Block
Không cho tiếp tục nếu chưa xử lý.
Không nên dùng:
Block
cho một WARN_REVIEW.
56. Hard stop chỉ phù hợp khi certainty rất cao
Ví dụ:
trường bắt buộc nhưng hoàn toàn thiếu;
datatype không hợp lệ;
relation toán học sai rõ ràng.
Các trường hợp:
clinical uncertainty
thường cần:
soft warning + override/review.
57. Override phải có kiểm soát
Nếu cho phép bỏ qua cảnh báo:
không nên chỉ có nút “Bỏ qua”.
Nên ghi:
- người override;
- lý do;
- thời gian;
- evidence;
- người phê duyệt nếu cần.
Điều này tạo:
audit trail.
58. Override không đồng nghĩa rule sai
Một rule có thể đúng nhưng:
case thuộc exception.
Do đó cần phân biệt:
VALID_EXCEPTION
và:
RULE_FALSE_POSITIVE.
Hai outcome giúp cải thiện hệ thống theo hai hướng khác nhau.
59. Không nên yêu cầu lãnh đạo phê duyệt mọi warning
Nếu hàng nghìn cảnh báo đều cần:
Trưởng khoa/Giám đốc,
workflow sẽ tắc.
Phải thiết kế:
escalation by risk.
Ví dụ:
Technical fix
Nhân viên xử lý.
Clinical review
Bác sĩ/khoa xử lý.
High financial impact
BHYT/viện phí review.
Legal dispute/high-risk exception
Lãnh đạo/pháp chế phê duyệt.
60. Mỗi alert phải có owner
Một cảnh báo không có người chịu trách nhiệm:
gần như không có giá trị.
Ví dụ:
| Nhóm | Owner chính |
|---|---|
| XML structure | CNTT |
| Master data | đơn vị quản lý danh mục |
| Thuốc | Dược |
| DVKT | khoa chuyên môn/KHTH |
| Viện phí | TCKT/viện phí |
| Evidence HSBA | khoa điều trị |
| Legal/payment | BHYT/viện phí |
| Safety | chuyên môn/QLCL |
Owner có thể phối hợp nhiều đơn vị.
61. Cần tách “owner phát hiện” và “owner xử lý”
Dr5 có thể phát hiện:
ở tầng XML.
Nhưng root cause có thể nằm:
ở HIS hoặc workflow khoa.
Đơn vị vận hành Dr5 không nên trở thành:
người sửa mọi vấn đề.
62. Alert phải có deadline
Một warning:
trước chỉ định
cần xử lý:
ngay.
Một warning:
trước gửi XML
có thể xử lý:
trước submission cutoff.
Một analytics finding:
có thể review trong kỳ.
Do đó SLA phụ thuộc:
control point + risk.
63. Cần tránh tạo “alert backlog” vô hạn
Nếu mỗi ngày tạo:
10.000 cảnh báo
nhưng chỉ xử lý:
500,
hệ thống thất bại về vận hành.
Cần theo dõi:
- alert volume;
- actionable rate;
- resolution time;
- override rate;
- false-positive rate.
64. Mục tiêu không phải tối đa số cảnh báo
Một hệ thống tốt có thể:
cảnh báo ít hơn
nhưng:
chính xác hơn.
KPI phù hợp hơn:
actionable alerts / total alerts.
Không phải:
số lượng alerts.
65. Mỗi alert đã xử lý phải quay lại cải thiện rule
Nếu người dùng liên tục chọn:
valid exception
cho một pattern,
có thể:
exception chưa được mô hình hóa.
Nếu:
false positive
tăng,
cần:
sửa rule.
Đây là:
feedback loop.
66. Rule phải có owner nghiệp vụ
Không nên để:
lập trình viên
tự quyết định nội dung payment condition.
Mỗi rule cần:
- technical owner;
- business owner;
- reviewer/approver;
- provenance.
CNTT triển khai logic.
Nghiệp vụ chịu trách nhiệm:
nội dung rule.
67. Người phê duyệt rule phải biết rule sẽ gây hậu quả gì
Một rule mới có thể:
- chỉ hiển thị thông tin;
- warning;
- block;
- ảnh hưởng thanh toán;
- ảnh hưởng quyết định lâm sàng.
Mức phê duyệt phải tương ứng.
68. Chương 8 phải luôn phân biệt hai lớp nội dung
Lớp A — Yêu cầu pháp lý/chính thức
Bao gồm:
- chuẩn XML;
- quy định pháp luật;
- danh mục chính thức;
- điều kiện thanh toán;
- tiêu chí/hướng dẫn chính thức có nguồn xác định.
Lớp B — Giải pháp công nghệ nội bộ đề xuất
Bao gồm:
- vị trí đặt cảnh báo;
- UI;
- workflow;
- priority score;
- shadow mode;
- approval;
- analytics;
- local thresholds.
Không được trộn hai lớp.
69. Một câu mô tả rule nên thể hiện rõ lớp
Ví dụ:
Yêu cầu pháp lý: Trường X bắt buộc trong context Y theo văn bản Z.
Sau đó:
Giải pháp CNTT đề xuất: HIS cảnh báo ngay khi người dùng khóa hồ sơ nếu field X chưa được hoàn thiện.
Như vậy người đọc biết:
điều nào bắt buộc bởi pháp luật
và:
điều nào là cách bệnh viện lựa chọn để thực hiện.
70. Không phải mọi giải pháp CNTT đề xuất đều bắt buộc
Ví dụ:
cảnh báo tại CPOE
có thể là cách rất tốt.
Nhưng văn bản pháp luật có thể chỉ yêu cầu:
kết quả cuối cùng phải đúng.
Do đó không nên viết:
“pháp luật yêu cầu phải có popup khi bác sĩ chỉ định”
nếu văn bản không nói như vậy.
71. Đây cũng là nguyên tắc khi viết toàn bộ Chương 8
Mỗi bài chi tiết nên cố gắng chia:
Yêu cầu/căn cứ
và:
Đề xuất triển khai Dr5.
Nhờ đó chương này vừa:
chính xác pháp lý,
vừa:
thực dụng về CNTT.
72. Cấu trúc Chương 8
| Mã bài | Nội dung |
|---|---|
| 8.1 | Thiết kế các điểm kiểm soát: khi tiếp đón, chỉ định, thực hiện, khóa hồ sơ và trước khi gửi XML |
| 8.2 | Từ quy định đến quy tắc kiểm tra: điều kiện áp dụng, dữ liệu đầu vào, ngoại lệ, kết quả và căn cứ |
| 8.3 | Kiểm tra dựa trên danh mục dr5_...: tách logic xử lý khỏi mã, ngưỡng và điều kiện nghiệp vụ |
| 8.4 | Thiết kế mức cảnh báo: lỗi kỹ thuật cần sửa, cảnh báo cần xem xét và trường hợp chưa đủ dữ liệu |
| 8.5 | Tạo cảnh báo có thể giải trình: chỉ rõ trường sai, giá trị, dòng chi phí, nguồn đối chiếu và văn bản áp dụng |
| 8.6 | Quản lý phiên bản quy tắc theo thời gian: kiểm tra hồ sơ cũ bằng căn cứ và danh mục phù hợp |
| 8.7 | Kiểm thử quy tắc: dữ liệu giả lập, trường hợp ngoại lệ, cảnh báo sai và kiểm thử hồi quy |
| 8.8 | Tổ chức xử lý cảnh báo: phân công, phản hồi, phê duyệt ngoại lệ, theo dõi và cải tiến quy tắc |
73. Logic xuyên suốt của Chương 8
Có thể mô tả:
Văn bản/chuẩn/danh mục
→ phân tích applicability
→ condition
→ evidence requirement
→ catalog version
→ generic implementation
→ control point
→ finding
→ explanation
→ owner
→ resolution
→ feedback
→ rule improvement.
Đây là:
rule lifecycle.
74. Một rule không chỉ là một biểu thức logic
Một rule hoàn chỉnh còn phải có:
- lý do tồn tại;
- nguồn;
- phạm vi áp dụng;
- thời điểm;
- evidence;
- severity;
- owner;
- test;
- version;
- status triển khai.
Nếu chỉ có:
if/else
thì chưa phải:
production rule.
75. Kiến trúc mục tiêu của Dr5
Có thể hình dung Dr5 gồm các lớp:
Source systems
HIS / EMR / CPOE / LIS / RIS / PACS / Pharmacy / Billing.
Data normalization
XML + master data + catalog versions.
Generic Rule Engine
condition, relation, sequence, frequency, aggregate...
Knowledge Catalog
sáu
dr5_....
Finding & Evidence
finding, explanation, provenance.
Workflow
assignment, override, approval, correction.
Analytics
monitoring, false positive, performance.
Các lớp tách biệt giúp hệ thống:
maintainable.
76. Generic engine là nền tảng quan trọng nhất
Nếu mỗi rule thực tế lại cần:
một module Python mới,
thì số lượng rule tăng lên hàng nghìn sẽ không thể quản lý.
Mục tiêu là:
80–90% rule mới
có thể cấu hình bằng:
generic implementation + catalog data.
Code mới chỉ khi:
logic class mới xuất hiện.
77. Đây chính là lý do Dr5 đã phát triển generic implementations
Nền tảng hiện có gồm các hướng như:
- ConditionEvaluator;
- CatalogCandidateResolver;
- record relationship;
- sequence constraint;
- rolling-window frequency;
- cross-record/cross-table;
- aggregate checks.
Chương 8 chuyển nền tảng kỹ thuật này thành:
quy trình xây rule thực tế.
78. Candidate resolver giữ vai trò trung tâm
Trước khi kiểm tra, hệ thống phải biết:
field nào;
catalog nào;
version nào;
facility nào;
event date nào;
condition nào.
Không nên để từng rule tự resolve lại:
cùng một logic.
Candidate resolver tạo:
một lớp thống nhất.
79. Một rule payment tốt phải dẫn được từ dữ liệu đến pháp lý
Ví dụ chain:
XML3 row
→ mã dịch vụ
→ catalog binding
→ payment condition
→ legal basis
→ evidence
→ evaluation result.
Đây là:
traceable rule chain.
80. Một cảnh báo analytics không cần giả vờ có legal basis
Nếu rule là:
tần suất > P95 nội bộ,
legal basis có thể:
không tồn tại.
UI phải nói:
Nguồn: Internal analytics.
Không nên gắn:
một văn bản pháp lý không trực tiếp quy định threshold.
81. Provenance quan trọng ngang rule
Một người dùng cần biết:
tại sao hệ thống tin condition này?
Nguồn có thể là:
- văn bản;
- phụ lục;
- danh mục;
- hướng dẫn kỹ thuật;
- quy trình nội bộ;
- analytics model.
Nếu provenance mơ hồ:
rule khó kiểm toán.
82. Không dùng AI để tự tạo quy tắc pháp lý
AI có thể:
- đọc văn bản;
- đề xuất condition candidate;
- tìm relation;
- sinh test;
- hỗ trợ mapping.
Nhưng rule pháp lý trước khi publish cần:
human validation.
AI không được:
suy đoán một điều kiện rồi tự đưa vào production.
83. AI có thể hỗ trợ “rule authoring”, không thay “rule governance”
Một workflow phù hợp:
AI đề xuất
→ chuyên gia BHYT review
→ chuyên gia chuyên môn review nếu cần
→ legal basis verified
→ test
→ approve
→ publish.
Đây là cách sử dụng AI an toàn hơn.
84. Chương 8 không chỉ nhằm giảm xuất toán
Một control point tốt có thể đồng thời:
- tăng chất lượng dữ liệu;
- giảm việc làm lại;
- tăng evidence completeness;
- hỗ trợ đúng thực hành;
- tăng an toàn người bệnh;
- bảo vệ khoản chi hợp lệ.
Do đó mục tiêu rộng hơn là:
right care + right data + right evidence + right payment.
85. Không nên tối ưu rule chỉ dựa trên số tiền ngăn được
Một rule có thể:
tiết kiệm nhiều tiền
nhưng:
gây alert fatigue;
làm bác sĩ trì hoãn chăm sóc;
false positive cao.
Đó không phải rule tốt.
Phải đánh giá:
- accuracy;
- usability;
- clinical safety;
- financial effect.
86. Những rule tác động lâm sàng cần quản trị chặt hơn rule XML
Ví dụ:
kiểm tra datatype
có rủi ro lâm sàng thấp.
Nhưng:
cảnh báo thuốc
có thể ảnh hưởng quyết định điều trị.
Do đó clinical decision support cần:
governance mạnh hơn.
87. Mục tiêu cuối cùng là prevention, không phải rejection
Một hệ thống tốt không tự hào vì:
phát hiện 10.000 hồ sơ sai cuối tháng.
Tốt hơn nếu:
năm sau chỉ còn 1.000
vì lỗi đã được:
ngăn từ nguồn.
Đó là thước đo trưởng thành của hệ thống.
88. Có thể mô hình hóa maturity
Level 1 — Post-submission detection
đợi BHXH phản hồi.
Level 2 — Pre-submission validation
kiểm tra trước gửi.
Level 3 — End-of-episode control
kiểm tra trước khóa hồ sơ.
Level 4 — Point-of-care warning
cảnh báo ngay khi chỉ định/thực hiện.
Level 5 — Learning system
rule tự được đánh giá và cải tiến từ outcome.
Dr5 hướng tới:
Level 4–5,
nhưng phải triển khai từng bước.
89. Tiền giám định phải hỗ trợ chứ không cản trở chăm sóc
Một rule có thể đúng về payment nhưng:
không được làm chậm cấp cứu.
Do đó control point cần biết:
emergency context.
Có thể:
cho phép override
và:
yêu cầu hoàn thiện evidence sau.
Clinical safety luôn phải được cân nhắc.
90. Cần có fail-safe khi hệ thống CNTT gặp sự cố
Nếu Dr5 unavailable:
không nên làm dừng toàn bộ hoạt động KCB
trừ những controls thực sự bắt buộc và đã có phương án dự phòng.
Phải xác định:
- fail-open;
- fail-closed;
- degraded mode
cho từng nhóm rule.
91. Rule technical và rule clinical có thể có fail mode khác nhau
Ví dụ:
XML exporter thiếu field bắt buộc
có thể:
block trước gửi.
Nhưng:
clinical advisory
khi Dr5 offline
có thể:
fail-open + log.
Kiến trúc phải phân biệt.
92. Bảo mật và quyền riêng tư cũng là một phần của thiết kế
Điều 16 yêu cầu cơ sở quản lý tài khoản, phân quyền, bảo đảm an toàn thông tin và bảo vệ thông tin cá nhân người bệnh.
Do đó Dr5 phải:
- phân quyền;
- audit access;
- hạn chế exposure;
- bảo vệ dữ liệu bệnh nhân.
Tiền giám định không được trở thành:
một kho dữ liệu không kiểm soát.
93. Rule governance phải có audit trail
Cần biết:
ai tạo rule?
ai sửa?
ai duyệt?
version nào?
áp dụng từ khi nào?
tại sao sửa?
Đây là điều kiện để:
quản trị một hệ thống có ảnh hưởng thanh toán.
94. Kết quả xử lý cảnh báo cũng cần audit trail
Cần lưu:
ai xử lý?
sửa gì?
override vì sao?
evidence gì?
outcome cuối cùng?
Nhờ đó có thể:
học từ thực tế.
95. Chương 8 tạo cầu nối giữa pháp lý và phần mềm
Các chương trước chủ yếu trả lời:
quy định và dữ liệu có ý nghĩa gì.
Chương 8 trả lời:
làm thế nào biến chúng thành một hệ thống vận hành.
Đây là bước chuyển từ:
knowledge
sang:
executable controls.
96. Nhưng executable control phải giữ nguyên provenance
Khi một quy định được chuyển thành code:
không được mất ý nghĩa pháp lý ban đầu.
Rule phải quay ngược được:
implementation
→ condition
→ legal basis.
Nếu không:
vài năm sau không ai biết vì sao code tồn tại.
97. Chương 8 cũng là nền tảng cho SaaS Dr5
Nếu Dr5 triển khai nhiều bệnh viện:
code không thể chứa danh mục riêng cho từng nơi.
Phải có:
- generic engine;
- facility-aware catalogs;
- versioning;
- configuration;
- provenance.
Đây chính là kiến trúc catalog-driven.
98. Rule dùng chung và rule nội bộ phải được tách
Một số rule:
áp dụng toàn quốc.
Một số:
phụ thuộc facility catalog.
Một số:
chỉ là policy nội bộ.
SaaS phải resolve:
đúng scope.
Không để:
rule của Bệnh viện A ảnh hưởng Bệnh viện B.
99. Khi rule thay đổi phải biết hồ sơ nào bị ảnh hưởng
Một hệ thống tốt có thể trả lời:
version mới của condition này ảnh hưởng bao nhiêu hồ sơ chưa gửi?
bao nhiêu rule đang phụ thuộc?
có cần re-evaluate không?
Đây là:
impact analysis.
100. Mục tiêu cuối cùng của Chương 8
Chương 8 không nhằm xây:
một danh sách hàng nghìn câu lệnh
if.
Mục tiêu là xây:
một framework để mọi rule mới đều có thể được tạo, kiểm tra, giải thích, version hóa, giao người xử lý và cải tiến một cách nhất quán.
Cấu trúc Chương 8
Chương 8 gồm tám bài:
8.1. Thiết kế các điểm kiểm soát: khi tiếp đón, chỉ định, thực hiện, khóa hồ sơ và trước khi gửi XML
Tập trung vào:
kiểm tra ở đâu và khi nào.
8.2. Từ quy định đến quy tắc kiểm tra: điều kiện áp dụng, dữ liệu đầu vào, ngoại lệ, kết quả và căn cứ
Tập trung vào:
làm thế nào chuyển văn bản thành một rule có cấu trúc.
8.3. Kiểm tra dựa trên danh mục
dr5_...: tách logic xử lý khỏi mã, ngưỡng và điều kiện nghiệp vụ
Tập trung vào:
catalog-driven architecture.
8.4. Thiết kế mức cảnh báo: lỗi kỹ thuật cần sửa, cảnh báo cần xem xét và trường hợp chưa đủ dữ liệu
Tập trung vào:
classification và mức can thiệp.
8.5. Tạo cảnh báo có thể giải trình: chỉ rõ trường sai, giá trị, dòng chi phí, nguồn đối chiếu và văn bản áp dụng
Tập trung vào:
explainability.
8.6. Quản lý phiên bản quy tắc theo thời gian: kiểm tra hồ sơ cũ bằng căn cứ và danh mục phù hợp
Tập trung vào:
temporal/version-aware evaluation.
8.7. Kiểm thử quy tắc: dữ liệu giả lập, trường hợp ngoại lệ, cảnh báo sai và kiểm thử hồi quy
Tập trung vào:
safety và software quality.
8.8. Tổ chức xử lý cảnh báo: phân công, phản hồi, phê duyệt ngoại lệ, theo dõi và cải tiến quy tắc
Tập trung vào:
governance và operational workflow.
Kết luận
Tiền giám định bằng CNTT không phải:
viết càng nhiều rule càng tốt.
Một hệ thống có hàng nghìn rule nhưng:
- không rõ căn cứ;
- không có version;
- không biết exception;
- không biết dữ liệu thiếu;
- không test false positive;
- không có owner;
- không giải thích được finding
sẽ tạo thêm rủi ro thay vì giảm rủi ro.
Mười nguyên tắc phải giữ xuyên suốt Chương 8:
Phải phân biệt tiêu chí/hướng dẫn chính thức với quy tắc kiểm soát nội bộ của bệnh viện. Điều 16 giao BHXH Việt Nam ban hành hướng dẫn kỹ thuật và tiêu chí, tiêu chuẩn áp dụng trên Hệ thống thông tin giám định BHYT.
Tiền giám định nội bộ không phải giám định chính thức của BHXH.
Kiểm soát phải được đặt càng gần nguồn phát sinh lỗi càng tốt, nhưng chỉ khi dữ liệu tại thời điểm đó đủ để đánh giá.
UNKNOWN không được tự động chuyển thành FALSE; thiếu evidence không đồng nghĩa điều kiện không đạt.
Rule phải tách logic xử lý khỏi mã, danh mục, ngưỡng và condition nghiệp vụ.
Dr5 sử dụng sáu catalog chuẩn:
dr5_xml_field,dr5_xml_required,dr5_xml_relation,dr5_catalog_binding,dr5_payment_condition,dr5_legal_basis.
Thay đổi thuốc, dịch vụ, mã bệnh, điều kiện hoặc effective period nên chủ yếu được xử lý bằng cập nhật catalog có version, không viết lại source code cho từng trường hợp.
Mỗi finding phải có thể truy về dữ liệu, relation, condition, evidence và căn cứ tạo ra nó.
Mọi rule phải được kiểm thử positive, negative, exception, boundary, UNKNOWN và regression trước khi triển khai phù hợp.
Một cảnh báo chỉ tạo giá trị khi có người chịu trách nhiệm xử lý, có kết quả phản hồi và kết quả đó được dùng để cải tiến rule hoặc hệ thống nguồn.
Đối với Dr5-XML, Chương 8 đánh dấu bước chuyển từ:
Rule Engine
sang:
Clinical & Payment Control Platform.
Kiến trúc mục tiêu có thể tóm tắt:
Regulation / Standard / Catalog
→ Structured Knowledge
→ Generic Rule
→ Point-of-Control
→ Explainable Finding
→ Human Review
→ Correction / Override / Approval
→ Outcome
→ Learning.
Và nguyên tắc quan trọng nhất của toàn chương là:
Luật và quy định quyết định điều kiện phải đáp ứng.
Công nghệ quyết định cách bệnh viện kiểm tra sớm, giải thích rõ và tổ chức xử lý điều kiện đó.
Không được đảo ngược thành:
phần mềm tự tạo ra quy định.
Nếu giữ được ranh giới này, Dr5 có thể trở thành một hệ thống tiền giám định đủ mạnh để:
phòng ngừa lỗi trước khi gửi;
cảnh báo ngay tại thời điểm còn có thể hành động;
giảm false positive bằng evidence và tri-state;
bảo vệ các khoản chi hợp lệ;
giảm chi phí không phù hợp;
hỗ trợ tuân thủ;
và đồng thời:
nâng cao chất lượng điều trị và an toàn người bệnh.
- Đăng nhập để gửi ý kiến