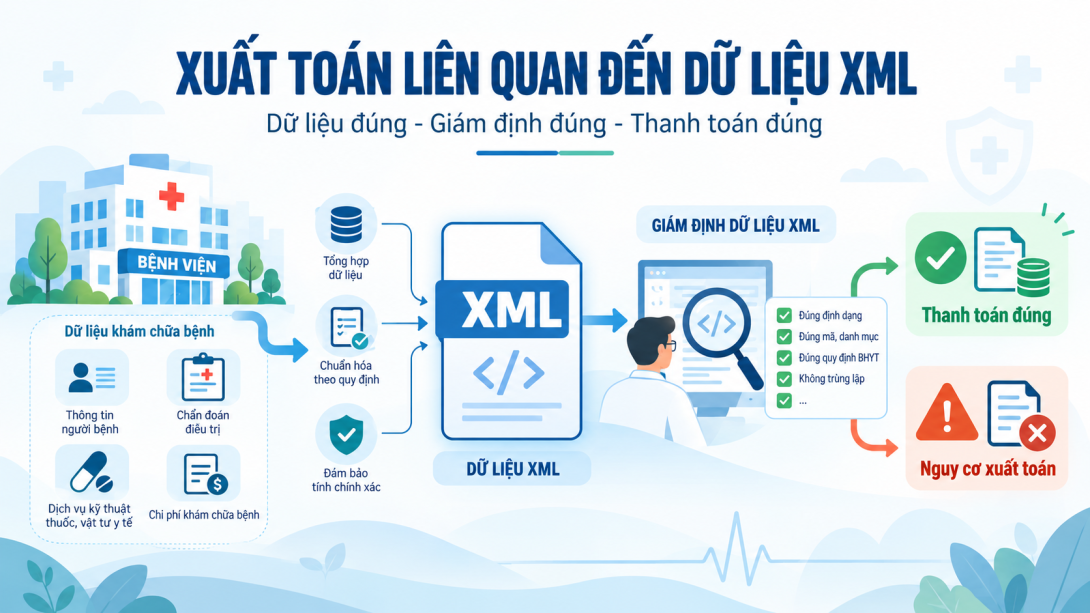
Các chương trước tập trung vào việc hiểu cấu trúc XML, kiểm tra tính hợp lệ, nhận diện nguy cơ thanh toán, phân tích dữ liệu và xây dựng hệ thống tiền giám định. Tuy nhiên, một hệ thống có thể có rule chính xác, danh mục đúng và cảnh báo tốt nhưng vẫn thất bại nếu dữ liệu nguồn bị sửa không kiểm soát, người dùng không biết ai chịu trách nhiệm về chất lượng dữ liệu, không thể tái dựng file XML đã gửi, tài khoản được dùng chung, dữ liệu bệnh nhân bị sao chép tùy tiện hoặc các thay đổi về văn bản, danh mục và phần mềm được đưa vào production mà không đánh giá tác động.
Vì vậy, sau câu hỏi:
“Hồ sơ có đúng không?”
cần có một câu hỏi quản trị rộng hơn:
“Làm thế nào để dữ liệu tiếp tục đúng, có thể chứng minh vì sao nó đúng, biết ai đã thay đổi nó và bảo vệ nó trong suốt vòng đời vận hành?”
Đó là mục tiêu của Chương 9.
Thông tư 12/2026/TT-BTC đặt ra một nền tảng trách nhiệm rất rõ. Cơ sở KCB chịu trách nhiệm trước pháp luật về tính hợp pháp, trung thực và chính xác của hồ sơ, tài liệu, dữ liệu đề nghị cơ quan BHXH thanh toán, đồng thời chịu trách nhiệm đối với kết quả tự kiểm tra, rà soát chi phí KCB BHYT tăng cao; cơ quan BHXH chịu trách nhiệm về kết quả giám định thuộc phạm vi quy định. Điều 16 còn yêu cầu cơ sở KCB quản lý và sử dụng tài khoản quản trị, phân quyền tài khoản giao dịch đúng mục đích, không sử dụng chung tài khoản, đồng thời bảo đảm an toàn thông tin và bảo vệ thông tin cá nhân của người bệnh.
Hai nhóm trách nhiệm này tạo nên hai trụ cột chính của Chương 9:
Data accountability — dữ liệu phải có người chịu trách nhiệm về tính đúng và khả năng chứng minh nguồn gốc.
và:
Information security — dữ liệu phải chỉ được truy cập, sử dụng, sao chép và chia sẻ trong phạm vi phù hợp.
Các cơ chế chi tiết được trình bày trong chương như data ownership, source-of-truth management, audit trail, version snapshot, role-based access, pseudonymization, dashboard chất lượng hay change-management workflow là đề xuất triển khai nội bộ nhằm giúp bệnh viện thực hiện tốt các trách nhiệm trên. Không nên trình bày từng cơ chế kỹ thuật này như thể Thông tư 12 bắt buộc bệnh viện phải sử dụng đúng một giải pháp CNTT cụ thể.
1. Chất lượng dữ liệu XML không bắt đầu từ file XML
Một sai lầm phổ biến là coi:
“chất lượng XML”
chỉ là trách nhiệm của chương trình kết xuất XML.
Trong thực tế, XML cuối cùng là kết quả của rất nhiều nguồn:
tiếp đón
→ HIS
→ CPOE
→ EMR
→ Dược
→ LIS
→ RIS/PACS
→ quản lý VTYT
→ nhân sự
→ thiết bị
→ viện phí
→ danh mục
→ XML exporter.
Nếu MA_KHOA sai từ master data, XML chỉ phản ánh lại lỗi đó. Nếu người thực hiện chưa được ghi nhận đúng ở hệ thống nguồn, việc sửa giá trị trong file XML cuối cùng không giải quyết vấn đề quản trị. Nếu một khoản chi được tính sai từ billing, XML validator có thể phát hiện được chênh lệch nhưng không phải là nơi thích hợp để “sáng tạo” một số liệu thay thế.
Vì vậy nguyên tắc xuyên suốt của Chương 9 là:
Chất lượng XML phải được quản trị từ source of truth, không chỉ ở file cuối cùng.
2. Dữ liệu đúng không chỉ có nghĩa là đúng định dạng
Một giá trị có thể đúng về datatype nhưng vẫn sai về nghiệp vụ. Một mã có thể tồn tại trong danh mục nhưng không đúng với sự kiện thực tế. Một con số có thể cân bằng về arithmetic nhưng không phản ánh đúng dịch vụ đã thực hiện. Một tài liệu có thể tồn tại nhưng được tạo sau sự kiện mà không phản ánh thực tế đã xảy ra.
Do đó, trong phạm vi quản trị nội bộ, có thể xem chất lượng dữ liệu qua nhiều chiều như:
- tính chính xác;
- tính đầy đủ;
- tính nhất quán;
- tính hợp lệ;
- tính kịp thời;
- khả năng truy xuất nguồn gốc;
- khả năng tái dựng lịch sử.
Đây là framework quản trị được đề xuất cho Dr5 và bệnh viện, không phải hệ thống thuật ngữ phân loại chính thức của Thông tư 12.
3. Trách nhiệm về dữ liệu phải được phân công theo nơi dữ liệu được tạo ra
Điều 12 Thông tư 12 đặt trách nhiệm chung lên cơ sở KCB về tính hợp pháp, trung thực và chính xác của hồ sơ, tài liệu và dữ liệu đề nghị thanh toán. Tuy nhiên để trách nhiệm này có thể vận hành trong một bệnh viện lớn, cần tiếp tục phân công nội bộ:
- ai chịu trách nhiệm về chẩn đoán;
- ai chịu trách nhiệm về thuốc;
- ai quản lý danh mục VTYT;
- ai chịu trách nhiệm về giá và viện phí;
- ai quản lý dữ liệu đề nghị BHYT;
- ai kiểm soát tổng hợp kế toán;
- ai chịu trách nhiệm về hệ thống, mapping và kết xuất.
Bài 9.1 sẽ đi sâu vào vấn đề này.
4. CNTT không phải “chủ sở hữu” của mọi dữ liệu
Phòng CNTT có thể quản lý:
database;
interface;
XML exporter;
phân quyền kỹ thuật.
Nhưng CNTT không thể tự xác nhận:
chẩn đoán nào là đúng;
thuốc nào thực tế đã sử dụng;
ai thực sự thực hiện DVKT;
giá trị VTYT nào phản ánh đúng hoạt động lâm sàng.
Do đó phải phân biệt:
data owner
và:
system custodian.
Đơn vị nghiệp vụ chịu trách nhiệm về ý nghĩa và tính đúng của dữ liệu; CNTT chịu trách nhiệm về hệ thống lưu trữ, truyền nhận, kiểm soát kỹ thuật và khả năng truy xuất phù hợp.
5. Khi dữ liệu sai phải sửa về đúng thực tế, không sửa để “qua rule”
Đây là nguyên tắc đặc biệt quan trọng khi bệnh viện triển khai Dr5.
Nếu Dr5 phát hiện:
mã khoa không phù hợp,
hành động đúng không phải là:
tìm một mã khác làm rule PASS.
Phải quay lại:
khoa nào thực sự thực hiện?
dữ liệu nguồn nào đang sai?
mapping nào cần chỉnh?
Việc sửa chỉ hợp lệ khi mục tiêu là:
làm dữ liệu phản ánh đúng sự kiện đã xảy ra.
Không phải:
làm hồ sơ đẹp hơn để vượt qua tiền giám định.
6. Phải phân biệt correction với falsification
Correction
Sửa một lỗi nhập liệu, mapping hoặc dữ liệu để phản ánh đúng thực tế đã xảy ra.
Falsification
Thay đổi dữ liệu để đạt một kết quả mong muốn dù sự kiện thực tế không tương ứng.
Một hệ thống quản trị tốt phải giúp bệnh viện:
correction dễ dàng nhưng có kiểm soát,
đồng thời làm cho:
falsification khó thực hiện và dễ bị truy vết.
7. Vì vậy thay đổi dữ liệu quan trọng phải để lại dấu vết
Một nguyên tắc nội bộ phù hợp là không chỉ lưu:
current value.
Đối với các dữ liệu quan trọng đã tham gia vào hồ sơ thanh toán, cần có khả năng biết:
- giá trị trước sửa;
- giá trị sau sửa;
- ai sửa;
- thời điểm sửa;
- lý do;
- nguồn xác minh;
- phiên bản hồ sơ nào chịu tác động.
Không nhất thiết mọi thao tác nhỏ đều phải qua một quy trình phê duyệt phức tạp, nhưng dữ liệu có hậu quả chuyên môn hoặc tài chính cao phải có mức kiểm soát tương xứng.
8. Không nên sửa trực tiếp file XML cuối cùng như nguồn dữ liệu độc lập
Một mô hình nguy hiểm là:
HIS có A
→ XML sinh A
→ phát hiện lỗi
→ người dùng sửa XML thành B
nhưng:
HIS vẫn A.
Khi đó bệnh viện hình thành:
hai sự thật khác nhau.
Lần xuất XML tiếp theo có thể lại quay về A, trong khi người kiểm tra cũng không biết B từ đâu xuất hiện.
Nguyên tắc ưu tiên là:
sửa source → tái sinh XML → revalidate.
9. Nếu bắt buộc có correction ở tầng XML, phải kiểm soát đặc biệt
Trong một số kiến trúc legacy, có thể tồn tại bước điều chỉnh dữ liệu trước khi gửi. Nếu bệnh viện thực sự cần cơ chế này, Dr5 phải coi đây là một transformation có quản trị, bao gồm:
- giá trị nguồn;
- quy tắc biến đổi;
- giá trị gửi;
- lý do;
- người phê duyệt;
- audit trail.
Không được để:
một file XML thủ công tồn tại ngoài chuỗi provenance.
10. Data lineage là thành phần cốt lõi
Đối với một field quan trọng, lý tưởng là có thể đi ngược:
XML field
→ record nguồn
→ system nguồn
→ người/sự kiện tạo dữ liệu
→ transformation/mapping
→ XML payload.
Đây là:
data lineage.
Không có lineage, việc tìm nguyên nhân một finding sẽ phụ thuộc rất nhiều vào con người nhớ hệ thống vận hành như thế nào.
11. Chương 9 chuyển từ “finding provenance” sang “data provenance”
Bài 8.5 đã yêu cầu mỗi finding phải giải thích được:
tại sao cảnh báo được tạo.
Chương 9 mở rộng câu hỏi đó:
Dữ liệu tạo ra finding này đến từ đâu, đã thay đổi thế nào và ai chịu trách nhiệm cho nó?
Finding provenance và data provenance phải hỗ trợ nhau.
12. Bảo mật không chỉ là ngăn người ngoài truy cập
Điều 16 yêu cầu cơ sở quản lý tài khoản, phân quyền, không dùng chung tài khoản, bảo đảm an toàn thông tin và bảo vệ thông tin cá nhân người bệnh.
Trong vận hành bệnh viện, rủi ro không chỉ đến từ hacker bên ngoài mà còn có thể đến từ:
- quyền truy cập quá rộng;
- tải toàn bộ XML về máy cá nhân;
- gửi dữ liệu qua kênh không phù hợp;
- sao chép production database sang môi trường test;
- dùng hồ sơ thật trong đào tạo;
- tài khoản dùng chung;
- file backup không được kiểm soát.
Do đó bảo mật phải đi cùng:
vòng đời dữ liệu.
13. Nguyên tắc phân quyền nên dựa trên nhiệm vụ
Không phải mọi người sử dụng Dr5 đều cần xem:
toàn bộ nội dung HSBA.
Ví dụ nhân viên CNTT cần debug một mapping có thể chỉ cần:
technical identifiers và source trace.
Trong khi người review chuyên môn có thể cần:
clinical evidence.
Đây là cơ sở để triển khai:
least privilege / role-based access
như một giải pháp CNTT nội bộ.
14. Không dùng chung tài khoản là yêu cầu đặc biệt quan trọng
Thông tư 12 nêu trực tiếp trách nhiệm quản lý tài khoản và không sử dụng chung tài khoản.
Điều này đặc biệt quan trọng đối với Dr5 vì các hành động như:
- sửa dữ liệu;
- override;
- phê duyệt ngoại lệ;
- xuất dữ liệu;
- xem evidence;
- publish rule
chỉ có giá trị audit nếu:
xác định được người thực hiện.
Một tài khoản kiểu:
khoaduoc
được cả khoa dùng chung sẽ làm mất phần lớn giá trị của audit trail.
15. Sao chép dữ liệu phải được coi là một hành động có rủi ro
Một file XML có thể chứa lượng lớn thông tin người bệnh. Nếu nó được tải xuống laptop, gửi qua email cá nhân, copy vào USB hoặc đưa lên một hệ thống bên ngoài, phạm vi kiểm soát của bệnh viện đã thay đổi.
Do đó Bài 9.3 sẽ đi sâu vào:
- ai được phép export;
- export để làm gì;
- lưu ở đâu;
- bao lâu;
- chia sẻ với ai;
- khi nào cần khử định danh hoặc giảm dữ liệu.
Các cơ chế cụ thể là giải pháp quản trị nội bộ và cần được xây phù hợp với hệ thống pháp luật và chính sách bảo mật đang áp dụng tại đơn vị.
16. Môi trường phát triển và kiểm thử phải được tách khỏi production
Một practice rủi ro là:
copy toàn bộ production database sang máy development.
Trong nhiều trường hợp, developer chỉ cần:
synthetic data.
Nếu cần real-world test corpus, nên giảm dữ liệu đến mức cần thiết và sử dụng biện pháp khử định danh/pseudonymization, phân quyền và kiểm soát phù hợp.
Nguyên tắc là:
dữ liệu thật chỉ được dùng khi giá trị kiểm thử thực sự yêu cầu nó.
17. Chữ ký, payload và phản hồi phải được coi là bằng chứng điện tử
Một hồ sơ thanh toán điện tử không chỉ gồm:
dữ liệu hiện đang nằm trong HIS.
Khi xảy ra tranh luận sau nhiều tháng, câu hỏi cần trả lời là:
file nào đã thực sự được gửi?
được ký như thế nào?
gửi lúc nào?
Cổng phản hồi gì?
sau đó bệnh viện sửa gì?
lần gửi lại khác lần đầu ở đâu?
Do đó cần quản lý một:
evidence chain.
18. Evidence chain đề xuất
Có thể mô hình:
Source snapshot
→ XML generated
→ validation result
→ signed payload
→ send event
→ receipt/acknowledgment
→ detailed response
→ correction
→ new payload
→ resubmission
→ adjudication response
→ supporting explanation.
Mỗi bước cần có:
timestamp + version + provenance phù hợp.
19. Không được chỉ giữ “file XML mới nhất”
Nếu lần đầu gửi:
V1,
sau đó điều chỉnh:
V2,
rồi gửi lại:
V3,
việc chỉ giữ V3 làm mất khả năng giải thích:
BHXH phản hồi V1 vì sao;
bệnh viện sửa gì ở V2;
V3 khác gì.
Chương 9 vì vậy tiếp tục nguyên tắc đã xác lập ở Chương 8:
version mới không xóa lịch sử.
20. Cần phân biệt data version với submission version
Dữ liệu HIS có thể được sửa nhiều lần nhưng chưa gửi.
Ngược lại, một payload có thể được gửi lại theo transaction mới.
Do đó nên phân biệt:
source-data version
và:
submission version.
Không phải mọi thay đổi dữ liệu đều là một lần gửi, và không phải mọi transaction đều đồng nghĩa dữ liệu nghiệp vụ đã thay đổi.
21. Chữ ký điện tử chỉ có ý nghĩa khi biết chữ ký gắn với payload nào
Một hệ thống lưu:
XML hiện tại
và:
chữ ký
nhưng không chứng minh chữ ký đó thuộc chính file đang xem thì evidence chain không đầy đủ.
Về kiến trúc, cần gắn:
exact payload
với:
signature metadata.
Có thể sử dụng checksum/hash như một cơ chế kỹ thuật hỗ trợ tính toàn vẹn, nhưng đây là giải pháp CNTT được đề xuất chứ không phải diễn giải rằng Thông tư 12 bắt buộc Dr5 phải dùng một thuật toán hash cụ thể.
22. Nhật ký gửi nhận cũng là một phần của hồ sơ chứng minh
Một transaction log tốt cần biết:
- thời điểm gửi;
- payload/version;
- endpoint/hệ thống đích;
- kết quả truyền;
- acknowledgment;
- response;
- retry;
- correlation identifier.
Nhờ đó có thể phân biệt:
file chưa gửi;
gửi thất bại;
Cổng đã tiếp nhận;
Cổng đã phản hồi;
hồ sơ đã được giám định.
Không được nhập các trạng thái này thành một.
23. “Đã tiếp nhận” không đồng nghĩa “đã được thanh toán”
Đây là nguyên tắc đã xuyên suốt các chương trước và phải được bảo vệ trong audit data.
Một transaction thành công chỉ chứng minh:
transmission stage tương ứng thành công.
Nó không tự chứng minh:
payment validity.
Do đó state model và dashboard phải tránh:
SENT = ACCEPTED = PAID.
24. Bằng chứng điện tử phải phục vụ cả hai chiều
Không chỉ dùng để chứng minh:
bệnh viện đã gửi sai gì.
Nó còn phải giúp chứng minh:
bệnh viện đã gửi đúng dữ liệu nào và tại thời điểm nào.
Đây là yếu tố quan trọng để:
bảo vệ khoản chi hợp lệ.
25. Không phải mọi log đều cần lưu vĩnh viễn
Retention period của từng loại dữ liệu phải được xác định theo:
- yêu cầu pháp lý áp dụng;
- nhu cầu nghiệp vụ;
- giá trị chứng minh;
- chi phí lưu trữ;
- rủi ro bảo mật.
Chương này không tự đặt ra một thời gian lưu trữ pháp lý nếu nguồn hiện có chưa quy định trực tiếp cho trường hợp cụ thể. Bài 9.4 sẽ tập trung vào việc xác định loại bằng chứng nào phải được quản lý, còn thời hạn cụ thể cần được đối chiếu với quy định và chính sách áp dụng của đơn vị.
26. Backup không thay thế archive
Backup dùng để:
phục hồi hệ thống khi mất dữ liệu.
Archive dùng để:
giữ một record lịch sử có thể tra cứu và chứng minh.
Một file nằm trong backup không đồng nghĩa:
có một hệ thống lưu trữ bằng chứng tốt.
Hai mục tiêu phải được thiết kế riêng.
27. Audit log cũng không thay thế business history
Audit log có thể ghi:
user A update row 123.
Nhưng business history cần biết:
field
MA_KHOAtừ X → Y
vì lý do Z
liên quan finding F.
Hai lớp bổ sung nhau.
28. Quản trị chất lượng cần chỉ số đo lường
Nếu chỉ biết:
“dữ liệu có nhiều lỗi”
thì bệnh viện khó cải tiến.
Cần chuyển các finding thành những chỉ số có thể theo dõi theo:
- thời gian;
- khoa;
- nguồn hệ thống;
- loại lỗi;
- rule;
- root cause.
Bài 9.5 sẽ tập trung xây dựng framework chỉ số này.
29. Không nên dùng “số lỗi” như KPI duy nhất
Ví dụ một bệnh viện triển khai thêm 1.000 rule mới thì số finding có thể tăng, dù chất lượng dữ liệu không hề xấu đi. Ngược lại, nếu tắt rule thì “số lỗi” giảm nhưng hệ thống không tốt hơn.
Do đó KPI phải có denominator và context, chẳng hạn:
finding/1.000 hồ sơ applicable.
30. Một số nhóm KPI chất lượng dữ liệu có thể theo dõi
Ví dụ:
- tỷ lệ hồ sơ có
ERROR_TECH; - tỷ lệ field bắt buộc thiếu;
- tỷ lệ catalog mismatch;
- tỷ lệ cross-table mismatch;
- tỷ lệ
INFO_EVIDENCE; - tỷ lệ finding lặp lại sau correction;
- tỷ lệ lỗi được xử lý tại source trước pre-submission.
Đây là các chỉ số quản trị được đề xuất, không phải bộ chỉ tiêu pháp lý bắt buộc.
31. Cần đo cả thời gian xử lý
Không chỉ:
bao nhiêu lỗi.
Còn:
- thời gian từ detection đến assignment;
- assignment đến correction;
- correction đến re-evaluation;
- tổng time-to-resolution.
Nếu một lỗi được phát hiện đúng nhưng mất:
20 ngày
mới xử lý,
control có thể không còn giá trị phòng ngừa.
32. Cần đo root cause thay vì chỉ loại finding
Hai finding cùng là:
ERROR_TECH
nhưng một cái do:
người nhập sai,
cái còn lại do:
mapping HIS lỗi.
Giải pháp hoàn toàn khác nhau.
Do đó dashboard quản trị cần có:
root-cause dimension.
33. Cần theo dõi kết quả thanh toán nhưng không nhập nó với chất lượng dữ liệu
Một hồ sơ dữ liệu hoàn hảo vẫn có thể:
không đủ một payment condition.
Một hồ sơ có lỗi kỹ thuật nhỏ có thể:
được sửa và thanh toán đầy đủ.
Do đó KPI nên phân biệt:
- data-quality outcome;
- adjudication outcome;
- financial outcome.
Không dùng:
“được thanh toán = dữ liệu tốt”.
34. Có thể theo dõi “prevented denial” nhưng phải định nghĩa thận trọng
Nếu Dr5 phát hiện một lỗi trước gửi và sau sửa hồ sơ không còn lỗi, có thể xem đây là:
một trường hợp đã phòng ngừa nguy cơ.
Nhưng không nên khẳng định chắc chắn:
“Dr5 đã tiết kiệm X đồng”
nếu không có counterfactual đáng tin cậy rằng BHXH chắc chắn sẽ từ chối đúng số tiền đó.
Financial metrics cần:
bảo thủ và giải thích được.
35. Cần có chỉ số về false positive
Một hệ thống tạo nhiều alert sai:
bản thân nó là một vấn đề chất lượng.
Do đó rule quality metrics như:
- false-positive rate;
- valid-exception rate;
- override rate;
- unresolved rate
cũng thuộc:
quản trị chất lượng Dr5.
36. Chỉ số phải dẫn đến hành động
Nếu một dashboard cho thấy:
MA_KHOAmismatch tăng,
cần drill-down tới:
- hệ thống nguồn;
- mapping;
- khoa;
- thời điểm bắt đầu tăng.
Dashboard không nên chỉ:
trình bày màu sắc.
Mục tiêu là:
root-cause investigation.
37. Cập nhật văn bản phải được quản lý như một change event
Một văn bản mới có thể ảnh hưởng:
- XML field;
- requiredness;
- danh mục;
- relation;
- payment condition;
- legal basis;
- workflow;
- giao diện cảnh báo;
- test cases.
Không nên giao cho một người:
“đọc văn bản rồi sửa những gì thấy cần”.
Cần một:
impact assessment.
38. Cập nhật danh mục cũng là một change event
Một file danh mục mới có thể:
- thêm mã;
- bỏ mã;
- thay thuộc tính;
- thay mapping;
- thay effective date.
Nếu import thẳng production mà không diff:
hàng nghìn hồ sơ có thể đổi kết quả ngay lập tức.
Do đó Bài 9.6 sẽ mở rộng framework versioning của Chương 8 thành:
operational change management.
39. Thay đổi engine cũng có thể ảnh hưởng nghiệp vụ dù catalog không đổi
Ví dụ developer sửa:
CandidateResolver
hoặc:
cách so sánh ngày.
Catalog hoàn toàn giữ nguyên nhưng kết quả:
hàng nghìn rule thay đổi.
Do đó change management phải bao gồm:
code + catalog + legal knowledge + infrastructure.
40. Không nên cập nhật từng thành phần độc lập mà không đánh giá dependency
Ví dụ một mã khoa mới có thể ảnh hưởng:
dr5_catalog_binding
→ provider-context rules
→ pre-submission finding
→ dashboard KPI.
Một thay đổi nhỏ ở source có thể lan:
nhiều lớp.
Cần:
dependency-aware change management.
41. Trước thay đổi phải biết phạm vi ảnh hưởng
Một change record nên trả lời:
- cái gì thay đổi?
- từ ngày nào?
- những rule nào phụ thuộc?
- những hồ sơ nào có thể bị ảnh hưởng?
- cần regression test gì?
- có cần shadow mode không?
- cần thông báo cho ai?
Đây là internal governance.
42. Sau thay đổi phải xác minh production behavior
Không nên coi:
deploy thành công
là kết thúc change.
Cần theo dõi:
- finding volume;
- latency;
- false-positive signal;
- unexpected catalog gaps;
- integration errors.
Đây là:
post-change verification.
43. Change management phải liên kết với Bài 8.7
Nếu một văn bản hoặc catalog thay đổi, rule tests tương ứng phải được:
cập nhật hoặc bổ sung.
Nếu một production issue xuất hiện sau change:
tạo regression test.
Như vậy Chương 9 không tách rời Chương 8 mà duy trì:
vòng đời rule trong vận hành.
44. Không tạo thêm catalog chỉ để quản lý audit và vận hành
Sáu catalog chuẩn vẫn giữ:
dr5_xml_fielddr5_xml_requireddr5_xml_relationdr5_catalog_bindingdr5_payment_conditiondr5_legal_basis
Những dữ liệu như:
- user audit;
- case history;
- submission log;
- access log;
- KPI;
- change request
thuộc:
transactional / operational / governance layer.
Không cần tạo thêm các catalog nghiệp vụ như:
dr5_audit,dr5_security,dr5_kpi
chỉ vì Chương 9 đề cập đến các chức năng đó.
45. Knowledge layer và audit layer có mục tiêu khác nhau
Catalog trả lời:
quy tắc là gì?
Audit trả lời:
hệ thống và người dùng đã làm gì?
Submission evidence trả lời:
đã gửi cái gì?
Workflow history trả lời:
finding đã được xử lý thế nào?
Không nên gom bốn loại dữ liệu vào một cấu trúc duy nhất.
46. Chương 9 là lớp “trust” của Dr5
Nếu Chương 8 giúp Dr5:
phát hiện đúng,
thì Chương 9 phải giúp Dr5:
chứng minh được vì sao dữ liệu và kết quả của nó đáng tin.
Trust không đến từ việc hệ thống tự tuyên bố:
“dữ liệu chính xác”.
Nó đến từ:
- ownership;
- provenance;
- access control;
- versioning;
- audit;
- reproducibility.
47. Một hệ thống đáng tin phải biết cả nguồn và lịch sử
Đối với một giá trị quan trọng, cần trả lời được hai câu:
Nó đến từ đâu?
và:
Nó đã thay đổi như thế nào?
Nếu chỉ biết current value:
chưa đủ.
48. Một hệ thống bảo mật tốt cũng phải usable
Nếu kiểm soát quá khó, người dùng có thể:
- chia sẻ password;
- copy dữ liệu ra ngoài;
- dùng file Excel riêng;
- né workflow.
Do đó security design phải cân bằng:
bảo vệ dữ liệu
với:
workflow thực tế.
Mục tiêu không phải tạo nhiều bước xác nhận mà là:
kiểm soát đúng điểm rủi ro.
49. Bảo mật và chất lượng dữ liệu có liên quan chặt chẽ
Nếu tài khoản dùng chung:
không biết ai sửa dữ liệu.
Nếu quyền quá rộng:
người không có trách nhiệm có thể thay đổi master data.
Nếu log bị xóa:
không tái dựng được finding.
Do đó security không chỉ nhằm bảo mật thông tin người bệnh; nó còn bảo vệ:
integrity của dữ liệu.
50. Integrity quan trọng ngang confidentiality
Trong lĩnh vực dữ liệu y tế, mọi người thường nghĩ tới:
confidentiality — không để lộ dữ liệu.
Nhưng với tiền giám định, còn có:
integrity — dữ liệu không bị thay đổi trái phép;
availability — dữ liệu và evidence cần thiết có thể truy cập khi cần.
Đây là framework an toàn thông tin tổng quát được đề xuất để thiết kế Dr5; không nên hiểu rằng Thông tư 12 tại các dòng được dẫn đã định nghĩa trực tiếp ba thuật ngữ này.
51. Một bản backup bị sửa cũng là rủi ro evidence
Nếu evidence history có thể:
bị overwrite
mà không để dấu vết,
thì khả năng chứng minh sau này giảm.
Do đó những loại evidence quan trọng nên có cơ chế bảo vệ tính toàn vẹn phù hợp với:
mức rủi ro và hạ tầng của bệnh viện.
52. Cần phân biệt production data, audit data và analytical copy
Production data
Dùng cho hoạt động đang diễn ra.
Audit/evidence data
Giữ trạng thái lịch sử cần tái dựng.
Analytical copy
Dùng cho phân tích, nghiên cứu hoặc dashboard.
Mỗi lớp có:
mục đích và quyền truy cập khác nhau.
53. Analytical copy không nên tự trở thành source of truth
Nếu analytics warehouse sửa hoặc normalize một giá trị:
không được quay ngược coi đó là dữ liệu lâm sàng gốc.
Cần giữ:
lineage về nguồn.
54. Dữ liệu sử dụng cho đào tạo và nghiên cứu nội bộ cần scope riêng
Không nên mặc định:
vì nhân viên bệnh viện đã có quyền với HIS nên được phép copy toàn bộ XML cho mọi mục đích.
Purpose limitation phải được đưa vào:
governance.
Các yêu cầu cụ thể còn phải đối chiếu với quy định bảo vệ dữ liệu và chính sách của đơn vị tại thời điểm triển khai.
55. Quản trị phải bao phủ toàn bộ vòng đời
Có thể mô tả:
Create
→ Validate
→ Use
→ Transform
→ Sign
→ Send
→ Receive
→ Correct
→ Resend
→ Archive
→ Analyze
→ Dispose.
Mỗi giai đoạn cần biết:
- owner;
- quyền;
- version;
- audit.
56. Chương 9 không nhằm biến bệnh viện thành một tổ chức chỉ làm kiểm soát
Nếu mọi thay đổi nhỏ đều cần:
ba cấp phê duyệt,
hệ thống sẽ không vận hành được.
Nguyên tắc phù hợp là:
risk-based governance.
Dữ liệu và hành động có hậu quả càng cao thì:
mức kiểm soát càng cao.
57. Ví dụ về mức kiểm soát theo rủi ro
Một typo ở trường mô tả nội bộ có thể:
sửa đơn giản nhưng vẫn log.
Một thay đổi:
mã dịch vụ, amount, người thực hiện
có thể cần:
xác minh mạnh hơn.
Một thay đổi sau khi hồ sơ đã:
ký/gửi
có thể cần:
workflow correction/resubmission riêng.
Không sử dụng cùng một quy trình cho mọi thay đổi.
58. Sau khi đã ký hoặc gửi, dữ liệu phải được coi là một mốc lịch sử
Không nên sửa database rồi để:
file đã gửi “biến mất về mặt lịch sử”.
Phải giữ:
snapshot đã gửi
và:
version sau correction.
Đây là cách phân biệt:
“hồ sơ lúc đó là gì”
và:
“hồ sơ hiện tại là gì”.
59. Điều này đặc biệt quan trọng khi có giải trình
Nếu cơ quan BHXH phản hồi một field trong payload V1, bệnh viện cần:
xem chính V1.
Không nên chỉ xem:
current HIS record sau khi đã sửa.
Nếu không, rất khó hiểu:
phản hồi ban đầu xuất phát từ đâu.
60. Chương 9 hướng tới khả năng “reconstructable claim”
Một hồ sơ điện tử tốt phải có khả năng tái dựng:
dữ liệu nguồn liên quan;
XML đã gửi;
rule đã kiểm tra;
chữ ký;
thời điểm gửi;
phản hồi;
correction;
evidence.
Không nhất thiết tất cả nằm trong một database, nhưng phải:
liên kết và truy xuất được.
61. Cấu trúc Chương 9
| Mã bài | Nội dung |
|---|---|
| 9.1 | Phân công trách nhiệm chất lượng dữ liệu XML giữa chuyên môn, dược, viện phí, BHYT, kế toán và CNTT |
| 9.2 | Quản lý dữ liệu gốc: sửa thông tin về đúng thực tế, phê duyệt thay đổi và lưu dấu vết chỉnh sửa |
| 9.3 | Bảo mật dữ liệu XML: phân quyền, sao chép, lưu trữ, chia sẻ và sử dụng trong đào tạo, kiểm thử |
| 9.4 | Lưu trữ bằng chứng điện tử: phiên bản XML, chữ ký, nhật ký gửi nhận, phản hồi và tài liệu giải trình |
| 9.5 | Xây dựng chỉ số quản trị: chất lượng dữ liệu, thời gian xử lý, nguyên nhân lỗi và kết quả thanh toán |
| 9.6 | Cập nhật văn bản và thay đổi hệ thống: đánh giá tác động đến trường dữ liệu, danh mục, quy tắc và quy trình |
62. Bài 9.1 sẽ trả lời “ai chịu trách nhiệm?”
Nội dung trọng tâm sẽ là phân biệt:
data owner;
process owner;
system owner;
reviewer;
approver.
Mục tiêu không phải tạo thêm tầng hành chính mà bảo đảm:
mỗi nhóm dữ liệu có nơi chịu trách nhiệm rõ ràng.
63. Bài 9.2 sẽ trả lời “sửa dữ liệu như thế nào?”
Bài này sẽ tập trung vào:
source-of-truth correction;
before/after value;
lý do thay đổi;
phê duyệt theo rủi ro;
audit trail;
tái sinh XML;
re-evaluation.
Nguyên tắc chính:
sửa để phản ánh đúng thực tế, không sửa để qua rule.
64. Bài 9.3 sẽ trả lời “ai được xem, sao chép và sử dụng dữ liệu?”
Trọng tâm gồm:
- role-based access;
- account management;
- export;
- copy;
- environment separation;
- use in development/testing;
- de-identification;
- sharing.
Đây là nơi trách nhiệm tại Điều 16 về quản lý tài khoản, an toàn thông tin và bảo vệ thông tin cá nhân được chuyển thành các control nội bộ cụ thể.
65. Bài 9.4 sẽ trả lời “làm sao chứng minh lịch sử?”
Trọng tâm là xây evidence chain từ:
XML payload
đến:
signature → transaction → response → correction → resubmission → explanation.
Mục tiêu là:
không phụ thuộc vào trí nhớ của nhân viên khi cần tái dựng hồ sơ.
66. Bài 9.5 sẽ trả lời “hệ thống có đang tốt lên không?”
Không chỉ nhìn:
số tiền thanh toán.
Cần đo đồng thời:
- data quality;
- processing time;
- recurrence;
- rule quality;
- source prevention;
- payment outcome.
Nhờ đó lãnh đạo biết:
cải tiến đang xảy ra ở đâu.
67. Bài 9.6 sẽ trả lời “khi văn bản hoặc phần mềm thay đổi thì làm gì?”
Một change sẽ đi qua:
detect
→ analyze impact
→ update knowledge/code
→ test
→ deploy
→ verify
→ monitor.
Đây là cách nối:
pháp lý → CNTT → vận hành
mà không làm mất traceability.
68. Logic xuyên suốt Chương 9
Có thể tóm tắt toàn bộ chương bằng chuỗi:
Own the data
→ correct at source
→ record the change
→ control access
→ preserve evidence
→ measure quality
→ govern change.
Trong Dr5, có thể biểu diễn chi tiết hơn:
Source data
→ owner
→ controlled correction
→ audit trail
→ XML snapshot
→ validation/rule snapshot
→ signed submission
→ send/receive evidence
→ response
→ correction/resubmission
→ KPI
→ change feedback.
69. Chương 9 là điều kiện để Chương 8 hoạt động lâu dài
Một rule engine có thể được xây xong.
Nhưng sau đó:
- văn bản thay đổi;
- nhân viên thay đổi;
- danh mục thay đổi;
- HIS thay đổi;
- dữ liệu lịch sử tăng;
- rule được sửa;
- integration được nâng cấp.
Nếu không có Chương 9:
chất lượng hệ thống sẽ giảm dần theo thời gian.
Do đó governance không phải:
công việc sau khi dự án hoàn thành.
Nó là:
hoạt động thường xuyên.
70. Mục tiêu cuối cùng là “trusted longitudinal data”
Dr5 không chỉ cần dữ liệu đúng tại:
thời điểm hôm nay.
Mà cần dữ liệu đủ đáng tin để:
sáu tháng hoặc nhiều năm sau vẫn biết nó đến từ đâu, được đánh giá bằng rule nào và đã thay đổi như thế nào.
Đó là:
longitudinal trust.
Kết luận
Chất lượng dữ liệu XML không thể được duy trì chỉ bằng một validator chạy trước khi gửi. Nó đòi hỏi một hệ thống quản trị xuyên suốt từ lúc dữ liệu được tạo trong hoạt động chuyên môn đến khi nó được sửa, ký, gửi, phản hồi, lưu trữ và sử dụng lại cho giám định, phân tích hoặc cải tiến.
Thông tư 12/2026/TT-BTC đặt hai trách nhiệm nền tảng cho cơ sở KCB: một mặt, cơ sở chịu trách nhiệm về tính hợp pháp, trung thực và chính xác của hồ sơ, tài liệu và dữ liệu đề nghị thanh toán; mặt khác, cơ sở phải quản lý tài khoản, phân quyền, không sử dụng chung tài khoản, bảo đảm an toàn thông tin và bảo vệ thông tin cá nhân người bệnh.
Từ hai trách nhiệm đó, Chương 9 đề xuất một framework quản trị nội bộ với các nguyên tắc chính: dữ liệu phải có owner; lỗi phải được sửa tại source of truth; mọi thay đổi quan trọng phải để lại audit trail; historical versions không được overwrite; XML đã ký/gửi phải có khả năng tái dựng; quyền truy cập phải theo nhiệm vụ; dữ liệu thật dùng cho development, training và testing phải được hạn chế; KPI phải đo cả chất lượng dữ liệu, tốc độ xử lý và kết quả thanh toán; và mọi thay đổi về văn bản, catalog, engine hoặc workflow phải được impact-assess và kiểm thử trước khi đưa vào vận hành.
Đối với Dr5-XML, Chương 9 có thể được cô đọng thành mô hình:
**Correct data
- Known ownership
- Traceable changes
- Controlled access
- Preserved evidence
- Measured performance
- Governed change
= Trusted XML lifecycle.**
Nếu Chương 8 trả lời:
“Làm thế nào để phát hiện và xử lý một vấn đề trước khi gửi?”
thì Chương 9 trả lời:
“Làm thế nào để sáu tháng, một năm hoặc nhiều năm sau vẫn chứng minh được dữ liệu nào đã được sử dụng, ai chịu trách nhiệm, ai đã thay đổi, căn cứ nào đã áp dụng và vì sao kết quả khi đó có thể được tin cậy?”
Đó là bước chuyển từ một hệ thống kiểm tra dữ liệu sang một hệ thống quản trị dữ liệu có trách nhiệm, có nguồn gốc và có khả năng kiểm toán, đồng thời bảo vệ thông tin người bệnh trong toàn bộ vòng đời vận hành.
- Đăng nhập để gửi ý kiến