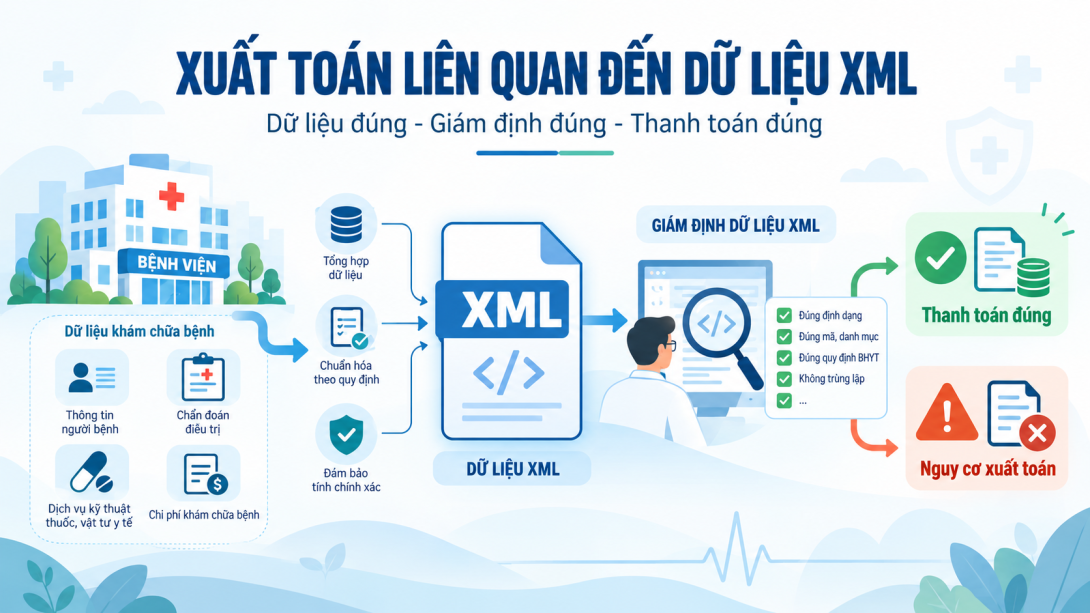
Khi một hệ thống tiền giám định phát hiện dữ liệu không phù hợp, phản ứng tự nhiên của người sử dụng thường là tìm cách sửa cho cảnh báo biến mất. Tuy nhiên, trong môi trường khám chữa bệnh và thanh toán BHYT, mục tiêu của việc chỉnh sửa không phải là làm cho dữ liệu “qua rule”, mà là làm cho dữ liệu điện tử phản ánh đúng sự kiện đã thực sự xảy ra. Đây là ranh giới rất quan trọng giữa correction và data manipulation.
Thông tư 12/2026/TT-BTC đặt trách nhiệm trực tiếp lên cơ sở KCB về tính hợp pháp, trung thực và chính xác của hồ sơ, tài liệu và dữ liệu đề nghị cơ quan BHXH thanh toán. Đồng thời, trong quá trình xử lý kết quả giám định, cơ sở có cơ chế rà soát, bổ sung tài liệu, dữ liệu và điều chỉnh Bảng kê chi tiết trong những trường hợp được quy định, nghĩa là pháp luật thừa nhận nhu cầu chỉnh sửa dữ liệu khi phát hiện sai hoặc thiếu nhưng việc điều chỉnh phải gắn với hồ sơ, tài liệu và trách nhiệm của cơ sở.
Vì vậy, Chương 9 không đặt mục tiêu làm cho dữ liệu trở nên “không thể sửa”. Ngược lại, bệnh viện phải có khả năng sửa sai một cách nhanh chóng, nhưng việc sửa phải được quản trị để có thể trả lời được ba câu hỏi bất kỳ lúc nào:
Giá trị trước khi sửa là gì?
Vì sao phải sửa và căn cứ nào chứng minh giá trị mới đúng hơn?
Ai đã thực hiện hoặc phê duyệt thay đổi đó?
Nguyên tắc trung tâm của Bài 9.2 là:
Dữ liệu được phép thay đổi để phản ánh đúng thực tế, nhưng lịch sử thay đổi không được biến mất.
1. Dữ liệu gốc là gì?
Trong kiến trúc Dr5, “dữ liệu gốc” không nhất thiết là một database duy nhất. Đó là hệ thống hoặc record có thẩm quyền ghi nhận một sự kiện nghiệp vụ cụ thể.
Ví dụ, source of truth của một số miền dữ liệu có thể là:
- chẩn đoán và diễn biến: HIS/EMR;
- y lệnh: CPOE/HIS;
- cấp phát thuốc: hệ thống Dược;
- kết quả xét nghiệm: LIS;
- kết quả chẩn đoán hình ảnh: RIS/PACS;
- VTYT sử dụng: hệ thống vật tư hoặc hồ sơ thủ thuật;
- billing: hệ thống viện phí;
- thông tin gửi BHYT: submission/XML system.
Điều quan trọng không phải hệ thống nào có “bản sao mới nhất”, mà là:
hệ thống nào có thẩm quyền ghi nhận sự kiện đó.
2. XML không phải source of truth độc lập
XML được tạo ra từ các hệ thống nguồn để truyền dữ liệu phục vụ quản lý, giám định và thanh toán. Vì vậy khi một giá trị trong XML sai, cách ưu tiên phải là:
xác định source → sửa source → tái sinh XML → kiểm tra lại.
Không nên coi file XML như một bảng dữ liệu độc lập để nhân viên mở ra và thay giá trị cho đến khi rule PASS.
Nếu HIS vẫn ghi:
MA_KHOA = A
nhưng file XML bị sửa thủ công thành:
MA_KHOA = B,
bệnh viện đã tạo ra hai phiên bản thực tế khác nhau mà không có cơ chế giải thích rõ cái nào đúng.
3. Một correction hợp lệ phải xuất phát từ sự thật nghiệp vụ
Ví dụ Dr5 cảnh báo:
người thực hiện không phù hợp.
Cách xử lý đúng là xác minh:
ai thực sự thực hiện dịch vụ?
Nếu source ghi nhầm người thực hiện, dữ liệu được sửa thành người thực tế đã thực hiện.
Không được làm ngược lại:
xem người nào đủ điều kiện rồi đổi record sang người đó chỉ để rule hết cảnh báo.
Điểm khác biệt nằm ở câu hỏi:
“Dữ liệu mới có phản ánh sự kiện đã thực sự xảy ra không?”
4. Correction và falsification phải được phân biệt tuyệt đối
Correction là sửa một lỗi để dữ liệu trở về đúng với thực tế đã xảy ra, chẳng hạn nhập nhầm mã khoa, chọn nhầm bác sĩ, mapping sai mã chuẩn hoặc thiếu một kết quả đã thực sự tồn tại.
Falsification là thay đổi dữ liệu để tạo ra một thực tế điện tử khác với thực tế đã xảy ra, chẳng hạn gán một người thực hiện khác, thêm một evidence chưa từng tồn tại hoặc đổi chẩn đoán chỉ để khoản chi thỏa mãn payment rule.
Dr5 phải hỗ trợ correction, nhưng kiến trúc và audit phải làm cho falsification:
khó thực hiện;
dễ phát hiện;
và có trách nhiệm cá nhân rõ ràng.
5. Không phải mọi chỉnh sửa đều có cùng mức rủi ro
Một typo trong trường mô tả không nên cần cùng quy trình với việc sửa:
- chẩn đoán;
- người thực hiện;
- số lượng thuốc;
- số tiền;
- ngày thực hiện;
- kết quả CLS;
- payment-related field.
Do đó quy trình phê duyệt nên dựa trên:
risk-based change control.
6. Có thể chia thay đổi thành nhiều mức
Một mô hình nội bộ có thể gồm:
Mức 1 — Low-risk correction
Ví dụ sửa lỗi trình bày, ký tự hoặc dữ liệu không tác động chuyên môn/tài chính đáng kể.
Có thể cho phép:
người có quyền sửa trực tiếp + audit log.
Mức 2 — Business correction
Ví dụ sửa mã khoa, người thực hiện, quantity hoặc mapping.
Cần:
xác minh source truth + người có trách nhiệm nghiệp vụ.
Mức 3 — High-impact correction
Ví dụ thay đổi:
- chẩn đoán;
- khoản chi lớn;
- evidence quan trọng;
- dữ liệu sau khi hồ sơ đã khóa;
- dữ liệu liên quan payment condition.
Có thể cần:
review hoặc approval ở cấp cao hơn.
Mức 4 — Post-submission correction
Dữ liệu đã được ký hoặc gửi.
Cần:
giữ snapshot cũ + correction workflow + payload mới + resubmission phù hợp.
Các mức này là đề xuất quản trị nội bộ, không phải phân loại chính thức trong Thông tư 12.
7. Phê duyệt không nên trở thành thủ tục hình thức
Nếu mọi thay đổi đều phải qua ba cấp phê duyệt, người dùng có thể tìm cách:
sửa ngoài hệ thống;
trì hoãn correction;
hoặc bypass workflow.
Mục tiêu của approval không phải tạo nhiều chữ ký, mà là bảo đảm rằng những thay đổi có hậu quả cao được:
người có thẩm quyền xác nhận.
8. Người sửa và người phê duyệt có thể cần tách nhau
Đối với các thay đổi rủi ro cao, nguyên tắc separation of duties có giá trị. Ví dụ người kỹ thuật thực hiện sửa mapping không nên tự là người duy nhất xác nhận mapping đó đúng về nghiệp vụ.
Có thể tổ chức:
nghiệp vụ xác nhận giá trị đúng;
CNTT thực hiện correction kỹ thuật;
hệ thống ghi lại cả hai vai trò.
9. CNTT không được tự quyết định giá trị nghiệp vụ
Khi khoa gửi yêu cầu:
“sửa MA_BAC_SI”,
CNTT cần biết:
người thực tế là ai;
ai xác nhận;
căn cứ nào.
Không nên yêu cầu developer:
tự xem hồ sơ rồi đoán giá trị đúng.
CNTT chịu trách nhiệm:
thực hiện transformation đúng.
Nghiệp vụ chịu trách nhiệm:
giá trị cần transformation thành cái gì.
10. Người dùng cũng không nên được sửa trực tiếp mọi field
Role-based permission cần phản ánh data ownership. Bác sĩ có thể sửa dữ liệu chuyên môn thuộc phạm vi của họ, nhưng không tự sửa:
mapping catalog toàn bệnh viện.
Nhân viên viện phí có thể sửa billing theo quyền được giao, nhưng không tự sửa:
diễn biến lâm sàng.
CNTT có quyền database không đồng nghĩa:
có thẩm quyền nghiệp vụ sửa mọi record.
11. Phải phân biệt “quyền kỹ thuật” và “quyền nghiệp vụ”
Database administrator có thể về kỹ thuật:
UPDATE mọi bảng.
Nhưng về governance:
không được phép tự thay đổi mọi dữ liệu.
Đây là một nguyên tắc bảo vệ integrity rất quan trọng:
technical capability ≠ business authority.
12. Thời điểm sửa dữ liệu ảnh hưởng mức kiểm soát
Cùng một field nhưng correction trước khi hồ sơ khóa và correction sau khi đã gửi BHXH là hai tình huống khác nhau.
Có thể hình dung các mốc:
OPEN
→ hồ sơ đang hoạt động;
CLINICALLY_COMPLETED
→ chuyên môn đã hoàn tất;
XML_GENERATED
→ đã tạo XML;
SIGNED
→ đã ký;
SENT
→ đã gửi;
RESPONSE_RECEIVED
→ đã có phản hồi.
Càng về sau:
yêu cầu audit và approval càng phải chặt.
13. Dữ liệu khi hồ sơ còn mở có thể sửa linh hoạt hơn
Trong quá trình KCB, dữ liệu thường cần được cập nhật theo diễn biến. Ví dụ chẩn đoán ban đầu có thể thay đổi khi có thêm kết quả.
Đây không nhất thiết là:
correction of error.
Có thể chỉ là:
normal clinical evolution.
Do đó audit cần phân biệt:
normal update
và:
correction of previously finalized data.
14. Sau khi khóa hồ sơ, correction cần ý nghĩa khác
Một record đã được xác nhận hoàn tất mà sau đó thay đổi phải được xem là:
amendment/correction.
Hệ thống nên lưu:
- version trước;
- version sau;
- reason;
- user;
- timestamp.
Không nên cập nhật như thể:
dữ liệu mới luôn tồn tại từ đầu.
15. Sau khi đã gửi XML, history càng quan trọng
Nếu payload V1 đã được gửi, sau đó source được sửa và tạo V2, hệ thống phải giữ:
V1 đã gửi gì;
phản hồi đối với V1;
dữ liệu nào được sửa;
V2 khác V1 ở đâu.
Không được làm V1 biến mất chỉ vì:
V2 hiện tại đúng hơn.
16. “Current truth” và “historical truth” phải cùng tồn tại
Current truth trả lời:
dữ liệu hiện tại đã được xác minh là gì?
Historical truth trả lời:
tại thời điểm gửi V1, hệ thống đã ghi nhận gì?
Cả hai đều cần.
Nếu chỉ giữ current truth:
không giải thích được lịch sử.
Nếu chỉ giữ historical truth:
không phản ánh correction hiện tại.
17. Audit trail tối thiểu phải lưu before và after
Một thay đổi quan trọng nên có:
old value;
new value;
field;
business object;
user;
timestamp;
reason.
Nếu chỉ lưu:
“record updated”
thì audit gần như không đủ để tái dựng.
18. Nên lưu cả source của correction
Ví dụ correction được thực hiện vì:
- kiểm tra HSBA;
- đối chiếu LIS;
- xác nhận của khoa;
- master-data update;
- phản hồi BHXH;
- Dr5 finding.
Thông tin này giúp:
xác định vì sao thay đổi hợp lệ.
19. Finding ID nên được liên kết với correction khi có
Nếu Dr5 finding F123 dẫn đến việc sửa:
XML3.MA_KHOA,
correction record nên tham chiếu:
F123.
Sau đó có thể truy:
finding → correction → re-evaluation.
Đây là closed-loop traceability.
20. Nhưng không phải mọi correction đều do Dr5
Dữ liệu có thể được sửa do:
- nhân viên tự phát hiện;
- khoa kiểm tra;
- audit;
- BHXH phản hồi;
- integration correction.
Audit model phải cho phép:
nhiều nguồn correction.
Không bắt buộc mọi thay đổi đều có finding.
21. Reason không nên chỉ là free text nếu có thể chuẩn hóa
Có thể sử dụng reason categories như:
DATA_ENTRY_ERROR;MASTER_DATA_ERROR;MAPPING_ERROR;SOURCE_SYSTEM_SYNC_ERROR;MISSING_RESULT_RESOLVED;BILLING_CORRECTION;ADJUDICATION_FEEDBACK;OTHER.
Sau đó thêm:
ghi chú chi tiết nếu cần.
Điều này hỗ trợ:
phân tích root cause.
22. “Sửa do BHXH yêu cầu” chưa phải là lý do đủ
Một phản hồi từ BHXH có thể là trigger để rà soát, nhưng giá trị mới vẫn phải:
phản ánh đúng source truth.
Không nên sửa chỉ vì:
“Cổng không nhận”.
Phải xác định:
Cổng phản hồi lỗi nào;
source data có thực sự sai không;
hay exporter/mapping mới là nguyên nhân.
23. Không nên cho phép sửa trực tiếp dữ liệu đã ký mà không tạo phiên bản mới
Nếu payload đã ký, về mặt evidence nó đại diện cho một trạng thái xác định. Nếu source thay đổi sau đó:
không nên làm cho payload đã ký “thay đổi theo”.
Phải:
tạo payload/version mới.
Đây là nguyên tắc bảo toàn bằng chứng điện tử.
24. Chữ ký phải gắn với exact payload
Nếu V1 được ký, chữ ký đó phải luôn tham chiếu:
V1.
Không được tái sử dụng chữ ký V1 cho:
V2.
Các cơ chế hash/checksum có thể được dùng để bảo vệ tính toàn vẹn của snapshot, nhưng cách triển khai cụ thể là giải pháp kỹ thuật nội bộ và phải phù hợp với kiến trúc chữ ký điện tử của hệ thống.
25. Không overwrite XML đã gửi
Có thể lưu:
current.xml
để tiện vận hành.
Nhưng phải có archive/versioned storage để giữ:
- V1;
- V2;
- V3.
Một filename cố định bị ghi đè liên tục:
không đủ cho audit.
26. Dữ liệu source cũng cần version khi có ý nghĩa
Không nhất thiết version toàn bộ database sau mỗi thay đổi, nhưng các business object quan trọng có thể cần:
record history.
Ví dụ một service record có thể lưu:
- version 1;
- corrected version 2.
XML payload tham chiếu:
version đã được dùng.
27. Event sourcing không bắt buộc nhưng tư duy event rất hữu ích
Không nhất thiết Dr5 phải chuyển toàn bộ HIS thành event-sourced architecture. Tuy nhiên đối với audit, có thể lưu các event:
RECORD_CREATED
FIELD_CHANGED
RECORD_LOCKED
XML_GENERATED
XML_SIGNED
XML_SENT
CORRECTION_APPROVED.
Nhờ đó hệ thống tái dựng:
lifecycle.
28. Audit log phải khó bị sửa/xóa hơn dữ liệu nghiệp vụ thông thường
Nếu người có quyền sửa record cũng có thể:
xóa luôn log sửa,
audit trail không còn giá trị.
Cần thiết kế quyền:
tách biệt phù hợp.
Không nhất thiết phải dùng một công nghệ bất biến đặc biệt, nhưng audit phải được bảo vệ tương xứng với rủi ro.
29. Không nên lưu audit chỉ trong application log ngắn hạn
Application log thường:
- rotate;
- bị xóa;
- khó search;
- không có semantic business context.
Audit cần có:
structured persistence.
System log vẫn hữu ích nhưng:
không thay business audit trail.
30. Audit trail phải có khả năng truy vấn theo hồ sơ
Khi mở một MA_LK, người có quyền cần có thể xem:
dữ liệu nào đã thay đổi;
ai thay;
khi nào;
vì sao;
thay đổi có dẫn đến payload mới không.
Không nên bắt người audit:
grep hàng triệu dòng log.
31. Cần truy vấn theo user
Trong kiểm tra bảo mật hoặc điều tra incident, có thể cần biết:
user A đã sửa những record nào.
Đây cũng là lý do tài khoản dùng chung làm mất giá trị audit.
Điều 16 yêu cầu cơ sở quản lý, phân quyền tài khoản đúng mục đích và không sử dụng chung tài khoản.
32. Cần truy vấn theo field hoặc domain
Ví dụ phát hiện một lỗi mapping MA_KHOA.
Bệnh viện có thể cần tìm:
tất cả record từng được sửa liên quan MA_KHOA trong kỳ.
Audit có cấu trúc hỗ trợ:
impact analysis.
33. Bulk correction cần kiểm soát chặt hơn individual correction
Nếu lỗi mapping ảnh hưởng:
10.000 record,
sửa từng dòng thủ công không hợp lý.
Có thể thực hiện:
bulk correction.
Nhưng trước đó cần biết:
- population affected;
- rule transformation;
- before/after sample;
- approval;
- rollback plan;
- revalidation.
Một script sửa hàng loạt là:
một change có rủi ro cao.
34. Bulk correction không được xóa individual lineage
Sau batch update, mỗi record vẫn cần có khả năng biết:
được thay đổi bởi batch nào.
Có thể lưu:
change_batch_id.
Không cần duplicate toàn bộ explanation trên từng row nếu audit có relation phù hợp.
35. Master-data correction cũng có thể làm thay đổi hàng loạt kết quả mà không sửa record
Ví dụ sửa:
mapping MA_KHOA.
Historical raw source giữ nguyên.
Nhưng normalized interpretation thay đổi.
Do đó audit không chỉ theo dõi:
UPDATE patient record.
Còn phải theo dõi:
catalog/mapping version.
Đây là lý do Chương 8.6 về versioning và Chương 9.2 phải liên kết.
36. Không re-normalize history âm thầm
Nếu mapping V1 từng dùng cho payload V1, sau đó mapping V2 sửa lỗi, không nên mở historical payload rồi hiển thị như thể:
V2 đã được dùng từ đầu.
Historical evaluation phải biết:
mapping nào thực sự được sử dụng.
37. Correction có thể yêu cầu re-evaluation của nhiều rule
Sửa một field không chỉ ảnh hưởng:
finding đã tạo ra correction.
Ví dụ đổi MA_KHOA có thể ảnh hưởng:
- catalog membership;
- service-department relation;
- provider context;
- payment condition.
Do đó sau correction nên:
xác định dependent rules
và re-evaluate.
38. Không nên chỉ đánh dấu finding ban đầu là “đã sửa”
Nếu correction làm phát sinh:
finding mới,
hệ thống phải phát hiện.
Ví dụ sửa một code để membership PASS nhưng code mới lại:
không phù hợp service context.
Closed-loop re-evaluation rất quan trọng.
39. Re-evaluation phải dùng version phù hợp
Nếu correction được thực hiện hôm nay cho một historical event, rule evaluation vẫn phải theo:
applicable historical rule
nếu mục tiêu là xác định tính đúng của sự kiện đó.
Không lấy:
current rule
chỉ vì correction diễn ra hiện tại.
40. Phải phân biệt correction date và event date
Ví dụ:
service date = 01/06/2025;
correction date = 10/10/2026.
Payment/catalog rule vẫn có thể phải resolve theo:
01/06/2025.
Correction date chỉ ghi:
lúc nào dữ liệu được sửa.
Đây là một nguyên tắc temporal quan trọng.
41. Một record sửa muộn không tự động sai
Có những tình huống legitimate correction xảy ra sau thời gian dài, chẳng hạn phát hiện mapping lỗi khi audit. Vấn đề không phải chỉ:
sửa sau bao lâu.
Quan trọng là:
có evidence để chứng minh correction phản ánh thực tế không.
Tuy nhiên correction càng muộn, đặc biệt sau submission/settlement, càng cần:
governance chặt hơn.
42. “Evidence sau này” và “tạo evidence sau này” là hai việc khác nhau
Một tài liệu thực tế đã tồn tại từ thời điểm điều trị nhưng trước đây chưa được link vào Dr5 có thể được resolve sau.
Đó khác với:
tạo mới một biên bản như thể nó đã tồn tại tại thời điểm điều trị.
Audit phải phân biệt:
evidence discovered/linked later
và:
evidence created later.
43. Timestamp của document phải được bảo tồn
Nếu tài liệu được tạo:
ngày 10/10
cho một episode tháng 6,
hệ thống không nên hiển thị như:
document date = tháng 6
trừ khi có trường business date riêng và provenance rõ.
Metadata cần phân biệt:
- created_at;
- event_date;
- signed_at;
- imported_at.
44. Không dùng một trường “ngày” cho tất cả ý nghĩa
Tương tự versioning, correction governance cần phân biệt:
ngày sự kiện;
ngày ghi nhận;
ngày sửa;
ngày phê duyệt;
ngày gửi.
Nếu trộn các timestamp:
audit dễ hiểu sai.
45. Người phê duyệt phải nhìn thấy before/after và evidence
Một approval UI tốt không chỉ nói:
“Bạn có đồng ý sửa hồ sơ X không?”
Nó nên hiển thị:
field;
old value;
proposed value;
reason;
evidence;
finding liên quan;
impact nếu có.
Phê duyệt khi không biết:
thay gì
chỉ là hình thức.
46. Approval phải gắn với proposed change
Nếu người dùng sửa proposal sau khi đã được duyệt:
approval cũ không nên tự áp dụng.
Có thể dùng:
change-set version.
Approval gắn:
exact change set.
47. Một change set có thể gồm nhiều field liên quan
Ví dụ sửa mapping một service có thể làm thay đổi:
- code;
- name;
- group.
Nếu đây là một logical correction, có thể phê duyệt:
một change set.
Không cần ba approval riêng.
Nhưng audit vẫn cần:
field-level before/after.
48. Không nên cho phép người đề xuất tự duyệt trong các thay đổi rủi ro cao
Đối với low-risk correction có thể không cần tách. Nhưng với high-impact correction, nguyên tắc four-eyes có giá trị:
một người đề xuất;
một người xác nhận.
Cấp áp dụng cụ thể do bệnh viện quyết định dựa trên risk.
49. Phê duyệt phải theo vai trò, không theo cá nhân cố định
Không nên hard-code:
“chỉ ông A duyệt”.
Nên dùng:
role/permission.
Ví dụ:
DEPARTMENT_APPROVER
BHYT_PAYMENT_APPROVER.
Như vậy hệ thống vẫn vận hành khi:
nhân sự thay đổi.
50. Những thay đổi đã phê duyệt vẫn có thể sai
Approval không làm cho dữ liệu:
tự động trở thành sự thật.
Nếu sau này phát hiện correction sai:
phải tạo correction mới.
Không sửa audit cũ để làm như:
approval chưa từng xảy ra.
51. Undo cũng phải là một change event
Nếu cần quay lại giá trị cũ:
không nên xóa history của correction.
Phải ghi:
old → new → reverted.
Như vậy audit thấy:
toàn bộ chuỗi.
52. “Rollback” và “delete history” khác nhau
Rollback:
tạo trạng thái hiện tại quay về giá trị trước.
Delete history:
làm mất chứng cứ đã từng thay đổi.
Chỉ rollback là phù hợp với audit.
53. Dữ liệu đã gửi cần correction workflow riêng
Một mô hình có thể là:
identify issue
→ validate source truth
→ approve correction
→ update source
→ regenerate XML
→ compare payload
→ validate
→ sign new version
→ resubmit nếu applicable
→ preserve old response and new response.
Không nên:
sửa source rồi coi như payload cũ cũng đã đúng.
54. Phải có diff giữa các submission version
Khi V2 thay V1, nên có khả năng biết:
field nào thay đổi;
dòng nào thêm/bớt;
amount nào thay đổi.
Diff hỗ trợ:
- review;
- approval;
- explanation;
- dispute.
55. Không nên yêu cầu người dùng tự diff hai file XML thủ công
Dr5 có thể tự tạo:
semantic diff.
Ví dụ:
XML3 STT 25: MA_KHOA A → B.
XML2: quantity 10 → 8.
XML1 T_TONGCHI_BV: ...
Đây là một chức năng rất hữu ích cho governance.
56. Diff phải phân biệt business change và reorder
Nếu chỉ đổi:
STT
do exporter sắp xếp lại,
không nên báo như:
business data changed
nếu underlying event không đổi.
Semantic identity cần được dùng khi có thể.
57. Correction sau phản hồi BHXH phải giữ nguyên phản hồi cũ
Nếu Cổng đã trả lỗi cho V1, sau khi sửa V2 không nên:
ghi đè trạng thái V1 thành “đúng”.
V1 vẫn là:
submission đã từng được phản hồi.
V2 là:
transaction mới.
Đây là bằng chứng quan trọng.
58. Data provenance cần nối với submission provenance
Một chain lý tưởng:
source record R1
→ corrected R2
→ XML payload P2
→ signature S2
→ transmission T2
→ response B2.
Nếu chỉ có từng hệ thống riêng biệt mà không có identifiers liên kết:
tái dựng rất khó.
59. Không nhất thiết phải copy toàn bộ source data vào Dr5
Dr5 có thể lưu:
- references;
- IDs;
- necessary snapshots;
- hashes/checksums nếu phù hợp.
Mục tiêu là:
reconstructable.
Không phải:
duplicate toàn bộ HIS.
60. Audit cũng phải tuân thủ bảo mật
Lưu old value có thể làm tăng số bản sao của thông tin cá nhân. Vì vậy audit cần:
- phân quyền;
- retention;
- encryption/storage controls phù hợp.
Audit không được trở thành:
một kho dữ liệu mở hơn production.
61. Người dùng không nên xem toàn bộ audit nếu không cần
Một bác sĩ có thể cần xem:
correction history của hồ sơ họ xử lý.
Không nhất thiết cần xem:
audit toàn bệnh viện.
Phân quyền audit phải theo:
nhiệm vụ.
62. System administrator cũng không nên tùy tiện xem nội dung lâm sàng chỉ vì có quyền máy chủ
Technical access cần được:
kiểm soát, log và giới hạn theo nhu cầu.
Điều này nối Bài 9.2 với Bài 9.3 về bảo mật và phân quyền.
63. Bulk export audit cần được quản lý
Một user xuất:
100.000 XML
có mức rủi ro khác với việc xem:
một hồ sơ.
Những hành động như:
- bulk export;
- database dump;
- download corpus
có thể cần:
log và approval riêng.
64. Chất lượng audit phải được kiểm thử
Không nên chỉ tin:
log đang chạy.
Có thể test:
- sửa một field → audit có record không;
- rollback → history có đủ không;
- user khác nhau → identity đúng không;
- batch correction → batch ID đúng không.
Audit trail cũng là:
một feature cần test.
65. Không nên cho phép sửa trực tiếp database ngoài ứng dụng mà không để lại dấu vết
Trong thực tế đôi khi DBA cần hotfix. Nhưng nếu chạy:
SQL UPDATE
bỏ qua application audit, lineage bị mất.
Nếu bắt buộc emergency correction, phải có:
- ticket/change record;
- before snapshot;
- script;
- approval phù hợp;
- after validation.
66. Emergency không có nghĩa không audit
Có thể:
sửa trước để bảo đảm vận hành
rồi:
hoàn thiện review sau.
Nhưng không được:
sửa gấp rồi không ai biết đã làm gì.
67. Script correction nên được lưu lại khi có ý nghĩa
Một batch script quan trọng nên có:
- source/version;
- parameters;
- executed_at;
- executed_by;
- affected count;
- result.
Không cần lưu mọi câu SQL nhỏ, nhưng change có tác động lớn phải:
reproducible.
68. Sau batch correction phải reconciliation
Ví dụ script dự kiến sửa:
1.200 record
nhưng affected:
15.000.
Đây là cảnh báo.
Cần kiểm:
- expected population;
- actual population;
- before/after totals;
- sample records.
69. Cần có rollback plan trước mass change
Đối với batch lớn:
biết cách quay lại
trước khi chạy.
Không nên chờ:
lỗi rồi mới nghĩ rollback.
Rollback có thể dựa trên:
- snapshot;
- backup;
- change log;
- reverse transformation.
70. Backup không thay audit trail
Backup giúp:
phục hồi hệ thống.
Nhưng để biết một field cụ thể:
ai sửa, vì sao,
backup thường không đủ.
Audit và backup có:
mục đích khác nhau.
71. Correction metrics nên được quản trị
Bệnh viện có thể theo dõi:
- correction rate;
- post-lock correction rate;
- post-submission correction rate;
- repeat correction;
- bulk-correction frequency.
Nếu tỷ lệ correction tăng:
cần tìm root cause.
Không nên xem correction chỉ là:
công việc hành chính bình thường.
72. Post-submission correction rate là một chỉ số quan trọng
Một tỷ lệ cao có thể cho thấy:
- source validation chưa tốt;
- pre-submission control yếu;
- master data bất ổn;
- workflow khóa hồ sơ chưa đủ.
Mục tiêu là:
dịch correction upstream.
73. Không nên đặt KPI “không được sửa dữ liệu”
Nếu KPI phạt mọi correction, nhân viên có thể:
không sửa dù phát hiện sai.
KPI đúng hơn là:
giảm lỗi từ nguồn
và:
correction có căn cứ.
Sửa sai đúng cách:
là hành vi tích cực.
74. Cần phân biệt correction volume với data quality
Một đơn vị có nhiều correction trong giai đoạn mới triển khai hệ thống có thể là:
đang phát hiện và làm sạch dữ liệu tốt.
Phải nhìn thêm:
- recurrence;
- source cause;
- trend.
Không đánh giá chỉ bằng:
số lần sửa.
75. Dr5 có thể hỗ trợ “proposed correction”, nhưng không tự sửa nghiệp vụ
Một finding có thể đề xuất:
candidate values.
Ví dụ catalog resolver cho thấy:
mã gần nhất hoặc mapping candidate.
Nhưng UI phải thể hiện:
suggestion.
Không tự update source nếu chưa được xác minh.
76. AI cũng chỉ nên gợi ý correction
AI có thể:
- phát hiện typo;
- gợi ý mapping;
- tóm tắt evidence.
Nhưng không nên tự đổi:
- chẩn đoán;
- người thực hiện;
- payment evidence
mà không có workflow phê duyệt phù hợp.
77. Correction phải giữ uncertainty khi source chưa rõ
Nếu hai nguồn mâu thuẫn và chưa biết bên nào đúng:
không chọn ngẫu nhiên.
Case nên:
UNDER_REVIEW.
Một giá trị “đẹp” hơn về payment không phải:
cơ sở chọn source.
78. Khi nguồn mâu thuẫn, cần reconciliation workflow
Ví dụ:
HIS: 10 đơn vị.
Dược: 8 đơn vị.
Billing: 10 đơn vị.
Cần xác định:
quantity thực tế là gì.
Không lấy:
majority vote.
Evidence nghiệp vụ quyết định.
79. Source-of-truth matrix phải được thống nhất trước
Nếu không, mỗi conflict lại tranh luận:
hệ thống nào đúng.
Bài 9.1 đã xác lập data ownership; Bài 9.2 sử dụng ownership đó để quyết định:
ai xác minh conflict.
80. Một correction có thể làm thay đổi financial outcome
Nếu quantity giảm:
amount thay đổi.
Khi đó cần:
recalculation.
Không chỉ sửa XML field rồi giữ:
tổng tiền cũ.
Rule dependencies phải bảo đảm:
downstream amounts được tái tính đúng.
81. Không sửa một field cô lập nếu nó phá tính nhất quán
Ví dụ sửa:
SO_LUONG
nhưng không cập nhật:
THANH_TIEN_BV.
Dr5 phải re-run:
arithmetic/reconciliation.
Correction workflow cần hiểu:
dependent fields.
82. Tốt hơn là sửa business object rồi regenerate derived fields
Derived values như tổng tiền nên:
được tính lại từ source.
Không nên cho phép người dùng:
sửa từng tổng số bằng tay
nếu hệ thống có thể tính deterministic.
Điều này giảm:
inconsistency.
83. Derived XML fields nên có provenance rõ
Nếu một field là:
calculated,
audit nên biết:
formula/version.
Nếu input thay đổi:
derived field được regenerate.
Không coi:
derived field là independent manual value.
84. Master data phải có change control riêng
Một thay đổi trong danh mục có thể ảnh hưởng:
hàng nghìn hồ sơ tương lai.
Do đó sửa một master mapping đôi khi rủi ro hơn sửa một patient record.
Approval cần dựa:
impact,
không chỉ:
số record đang sửa trực tiếp.
85. Master-data changes nên có effective period
Nếu mapping sửa hôm nay nhưng chỉ đúng:
từ ngày X,
không được áp ngược toàn bộ history.
Đây là nối tiếp nguyên tắc temporal của Bài 8.6.
86. Nếu mapping cũ thực sự sai từ đầu, cần correction plan riêng
Có thể có trường hợp:
mapping V1 là bug.
Khi phát hiện, bệnh viện phải xác định:
- period bị ảnh hưởng;
- submissions nào;
- có cần correction/resubmission;
- historical evaluation nào cần re-run.
Không chỉ:
đổi mapping hiện tại.
87. Một change ticket nên có impact assessment
Đối với high-impact correction hoặc master-data change, nên biết:
- affected domain;
- number of records;
- financial impact;
- submission impact;
- rule dependencies;
- rollback method.
Đây là nội dung sẽ được mở rộng ở Bài 9.6.
88. Không nên biến audit trail thành burden nhập liệu quá lớn
Nếu mỗi correction bắt nhân viên viết:
một trang giải trình,
người dùng sẽ bypass.
Có thể thiết kế:
- structured reason;
- auto-captured before/after;
- auto-captured user/time;
- chỉ yêu cầu note dài khi risk cao.
Governance tốt phải:
vừa đủ chặt, vừa vận hành được.
89. Hệ thống nên tự thu thập càng nhiều metadata càng tốt
Người dùng không nên phải nhập:
username;
timestamp;
old value;
new value.
Hệ thống phải tự ghi.
Người dùng chỉ cần cung cấp:
business reason/evidence
ở mức cần thiết.
90. Không nên cho user chỉnh audit metadata
Ví dụ không cho người sửa:
tự chọn timestamp quá khứ
hoặc:
thay người thực hiện audit.
Audit metadata phải:
system-controlled.
91. Phải phân biệt display correction và source correction
Một UI có thể cho phép:
sửa cách hiển thị tên.
Nếu underlying code không đổi:
đây có thể là display correction.
Không nên làm như:
business data changed.
Audit reason cần phân biệt.
92. Không phải mọi khác biệt đều cần correction
Có trường hợp Dr5 cảnh báo nhưng review xác định:
dữ liệu đúng;
rule sai.
Khi đó:
không sửa source.
Case phải chuyển:
FALSE_POSITIVE
và Rule owner xử lý.
Đây là nguyên tắc bảo vệ dữ liệu khỏi:
rule-induced corruption.
93. Cũng có trường hợp data đúng nhưng documentation chưa đủ
Không nên đổi:
clinical data.
Cần:
resolve evidence.
INFO_EVIDENCE phải dẫn đến:
evidence workflow,
không phải:
data correction mặc định.
94. Payment issue cũng không phải lúc nào cần sửa data
Nếu thực tế khoản chi:
không đủ condition,
có thể action đúng là:
xử lý khoản đề nghị thanh toán.
Không sửa:
facts
để làm condition PASS.
95. Đây là decision tree quan trọng
Khi finding xuất hiện, trước khi sửa phải hỏi:
Dữ liệu nguồn sai?
Nếu có:
→ correction.
Evidence chưa đủ?
→ evidence resolution.
Rule sai?
→ rule improvement.
Dữ liệu đúng và condition thật sự không đạt?
→ payment/business action.
Bốn tình huống này không được trộn.
96. Ma trận xử lý đề xuất
| Tình trạng | Hành động chính |
|---|---|
| Source data sai | sửa tại source |
| Mapping sai | sửa mapping/version |
| Evidence chưa resolve | bổ sung/xác minh evidence |
| Rule false positive | không sửa source, sửa rule |
| Payment condition thực sự không đạt | xử lý khoản chi |
| Submission cũ sai, source đã sửa | tạo payload/version mới |
97. Ma trận audit tối thiểu cho correction quan trọng
| Thành phần | Nội dung |
|---|---|
| Object | hồ sơ/business event |
| Field | field thay đổi |
| Before | giá trị cũ |
| After | giá trị mới |
| Reason | lý do |
| Evidence | nguồn xác minh |
| User | người thực hiện |
| Approver | nếu cần |
| Time | thời gian |
| Finding | finding liên quan nếu có |
| Submission | version bị ảnh hưởng |
| Re-evaluation | kết quả sau sửa |
98. Vòng đời correction đề xuất
Có thể mô hình:
Finding / issue detected
→ verify source truth
→ classify change risk
→ propose correction
→ approval nếu cần
→ update source
→ regenerate dependent data
→ re-evaluate rules
→ generate new XML if needed
→ sign/send version mới nếu applicable
→ preserve old version
→ close case
→ monitor recurrence.
Điểm quan trọng là:
correction không kết thúc ở thao tác SAVE.
99. Mục tiêu của governance không phải làm dữ liệu “không thể thay đổi”
Một hệ thống không cho sửa dữ liệu sai:
cũng là hệ thống kém.
Mục tiêu là làm cho dữ liệu:
có thể sửa đúng;
bởi đúng người;
với đúng căn cứ;
và lịch sử không mất.
Đây là khác biệt giữa:
immutability of history
và:
immutability of current data.
100. Nguyên tắc cuối cùng: không bao giờ làm mất khả năng tái dựng
Sau một correction, hệ thống lý tưởng vẫn trả lời được:
Trước đây dữ liệu là gì?
Ai phát hiện?
Ai xác nhận giá trị mới?
Vì sao sửa?
File nào đã từng được gửi?
Rule nào từng cảnh báo?
Sau sửa kết quả thay đổi thế nào?
Nếu không trả lời được:
correction đã làm mất provenance.
Kết luận
Quản lý dữ liệu gốc không có nghĩa là khóa dữ liệu đến mức không ai có thể sửa sai. Trong hoạt động khám chữa bệnh, correction là cần thiết vì dữ liệu có thể bị nhập nhầm, mapping sai, đồng bộ thiếu hoặc phát hiện không chính xác sau khi đối chiếu với hồ sơ nguồn. Vấn đề cốt lõi là correction phải hướng tới tính trung thực và chính xác, phù hợp với trách nhiệm mà Thông tư 12/2026/TT-BTC đặt lên cơ sở KCB đối với hồ sơ, tài liệu và dữ liệu đề nghị thanh toán.
Đồng thời, khả năng truy trách nhiệm correction phụ thuộc trực tiếp vào việc quản lý tài khoản và phân quyền cá nhân. Việc sử dụng tài khoản đúng mục đích, không dùng chung tài khoản và bảo đảm an toàn thông tin theo Điều 16 là nền tảng để audit trail có giá trị.
Các nguyên tắc cần giữ xuyên suốt là: sửa tại source of truth; sửa để phản ánh đúng thực tế chứ không sửa để qua rule; phân quyền sửa dữ liệu theo Data Owner; áp dụng approval theo mức độ rủi ro; giữ before/after value và lý do thay đổi; không overwrite payload đã ký hoặc đã gửi; mọi correction quan trọng phải được re-evaluate; correction date không thay thế event date; bulk correction và master-data change phải có impact assessment; và rollback không được xóa lịch sử.
Đối với Dr5-XML, mô hình quản trị correction có thể cô đọng thành:
Detect
→ Verify reality
→ Determine owner
→ Propose correction
→ Approve according to risk
→ Correct at source
→ Preserve before/after history
→ Regenerate
→ Re-evaluate
→ Resubmit if necessary
→ Learn from root cause.
Và nguyên tắc quan trọng nhất của toàn bài là:
Dữ liệu hiện tại có thể thay đổi để trở nên đúng hơn; lịch sử của việc thay đổi đó không được biến mất.
Khi thực hiện được nguyên tắc này, bệnh viện không chỉ có một file XML “đúng ở thời điểm gửi”, mà có một chuỗi dữ liệu có thể kiểm toán, trong đó mỗi correction đều có nguồn gốc, người chịu trách nhiệm, căn cứ và tác động rõ ràng. Đó là nền tảng để bảo vệ tính trung thực của hồ sơ, bảo vệ các khoản chi hợp lệ và duy trì niềm tin vào toàn bộ hệ thống dữ liệu BHYT.
- Đăng nhập để gửi ý kiến